الأدوار والصلاحيات، تحكُّم حقلًا بحقل
حدّد لكل دور أي حقل فردي يُسمح للمستخدم بتحريره وما الذي يضبطه القالب. تحكّم في مولّدات المحفظة والخلفيات، وافصل صلاحيات الفريق عن صلاحيات المؤسسة، وأدِر المسؤولين عبر مصفوفة أذونات مخصصة.
ما الذي تتحكم فيه حتى أدق التفاصيل
نحو 118 إذنًا فرديًا، منظَّمة في فئات مثل الملف الشخصي والروابط والتصميم والإعدادات والمولّدات وصلاحيات المسؤول.
الوصول على مستوى الحقل
امنح أو اقفل حقول ملف شخصي فردية: الاسم الأول واسم العائلة ورقم الهاتف والبريد الإلكتروني واسم الشركة والمسمى الوظيفي والقسم والعنوان أو تاريخ الميلاد. وكل ما تقفله يضبطه قالب الفريق.
الروابط لكل منصة
قرّر لكل منصة ما إذا كان يُسمح للمستخدم بإدارة الرابط بنفسه، من LinkedIn وXing وInstagram إلى روابط موقعك الخاص. وهذا يُبقي القنوات المطلوبة مضبوطة مركزيًا.
أذونات المولّدات
حدّد مَن يمكنه إنشاء بطاقات Apple Wallet وGoogle Wallet والخلفيات الافتراضية وخلفيات شاشة القفل، وما إذا كان مصمم المحفظة مفتوحًا للبطاقات المخصصة.
التصميم تحت السيطرة
فعّل بشكل انتقائي تحرير الشعار وصورة الملف الشخصي وتصميم QR-Code ولون الخلفية والخط والسمة وعلامة تبويب التخطيط. وتبقى هويتك البصرية متسقة.
احمِ المناطق الحساسة
لا يمكن التحكم في المنتجات المادية وملفات الفريق وجهات الاتصال/CRM إلا على مستوى المؤسسة، وتكون مقفلة في سياق الفريق. وتُطبَّق القواعد العامة في كل مكان.
مصفوفة أذونات المسؤول
يحكم مفهوم منفصل مَن يمكنه إدارة مسؤولي الفريق والأدوار والتكاملات والإعدادات ومَن يمكنه عرض الحصة.
ما الذي تضبطه المؤسسة دائمًا
بعض المجالات تبقى عمداً بيد الإدارة وحدها: تتحكم في Physicals والملفات وجهات الاتصال / CRM على مستوى المؤسسة فقط، وكذلك إنشاء بطاقات العمل الخاصة وإرسال البريد الوظيفي. لا يمكن لمشرفي الفرق تجاوز هذه الإعدادات. وهكذا تُطبَّق قواعدك الخاصة بحماية البيانات وتصدير CRM والوصول إلى الملفات بشكل موثوق في كل فريق.
الأدوار والأذونات
تحكّم حقلاً بحقل، لكل دور
حدّد الأدوار بأدقّ التفاصيل
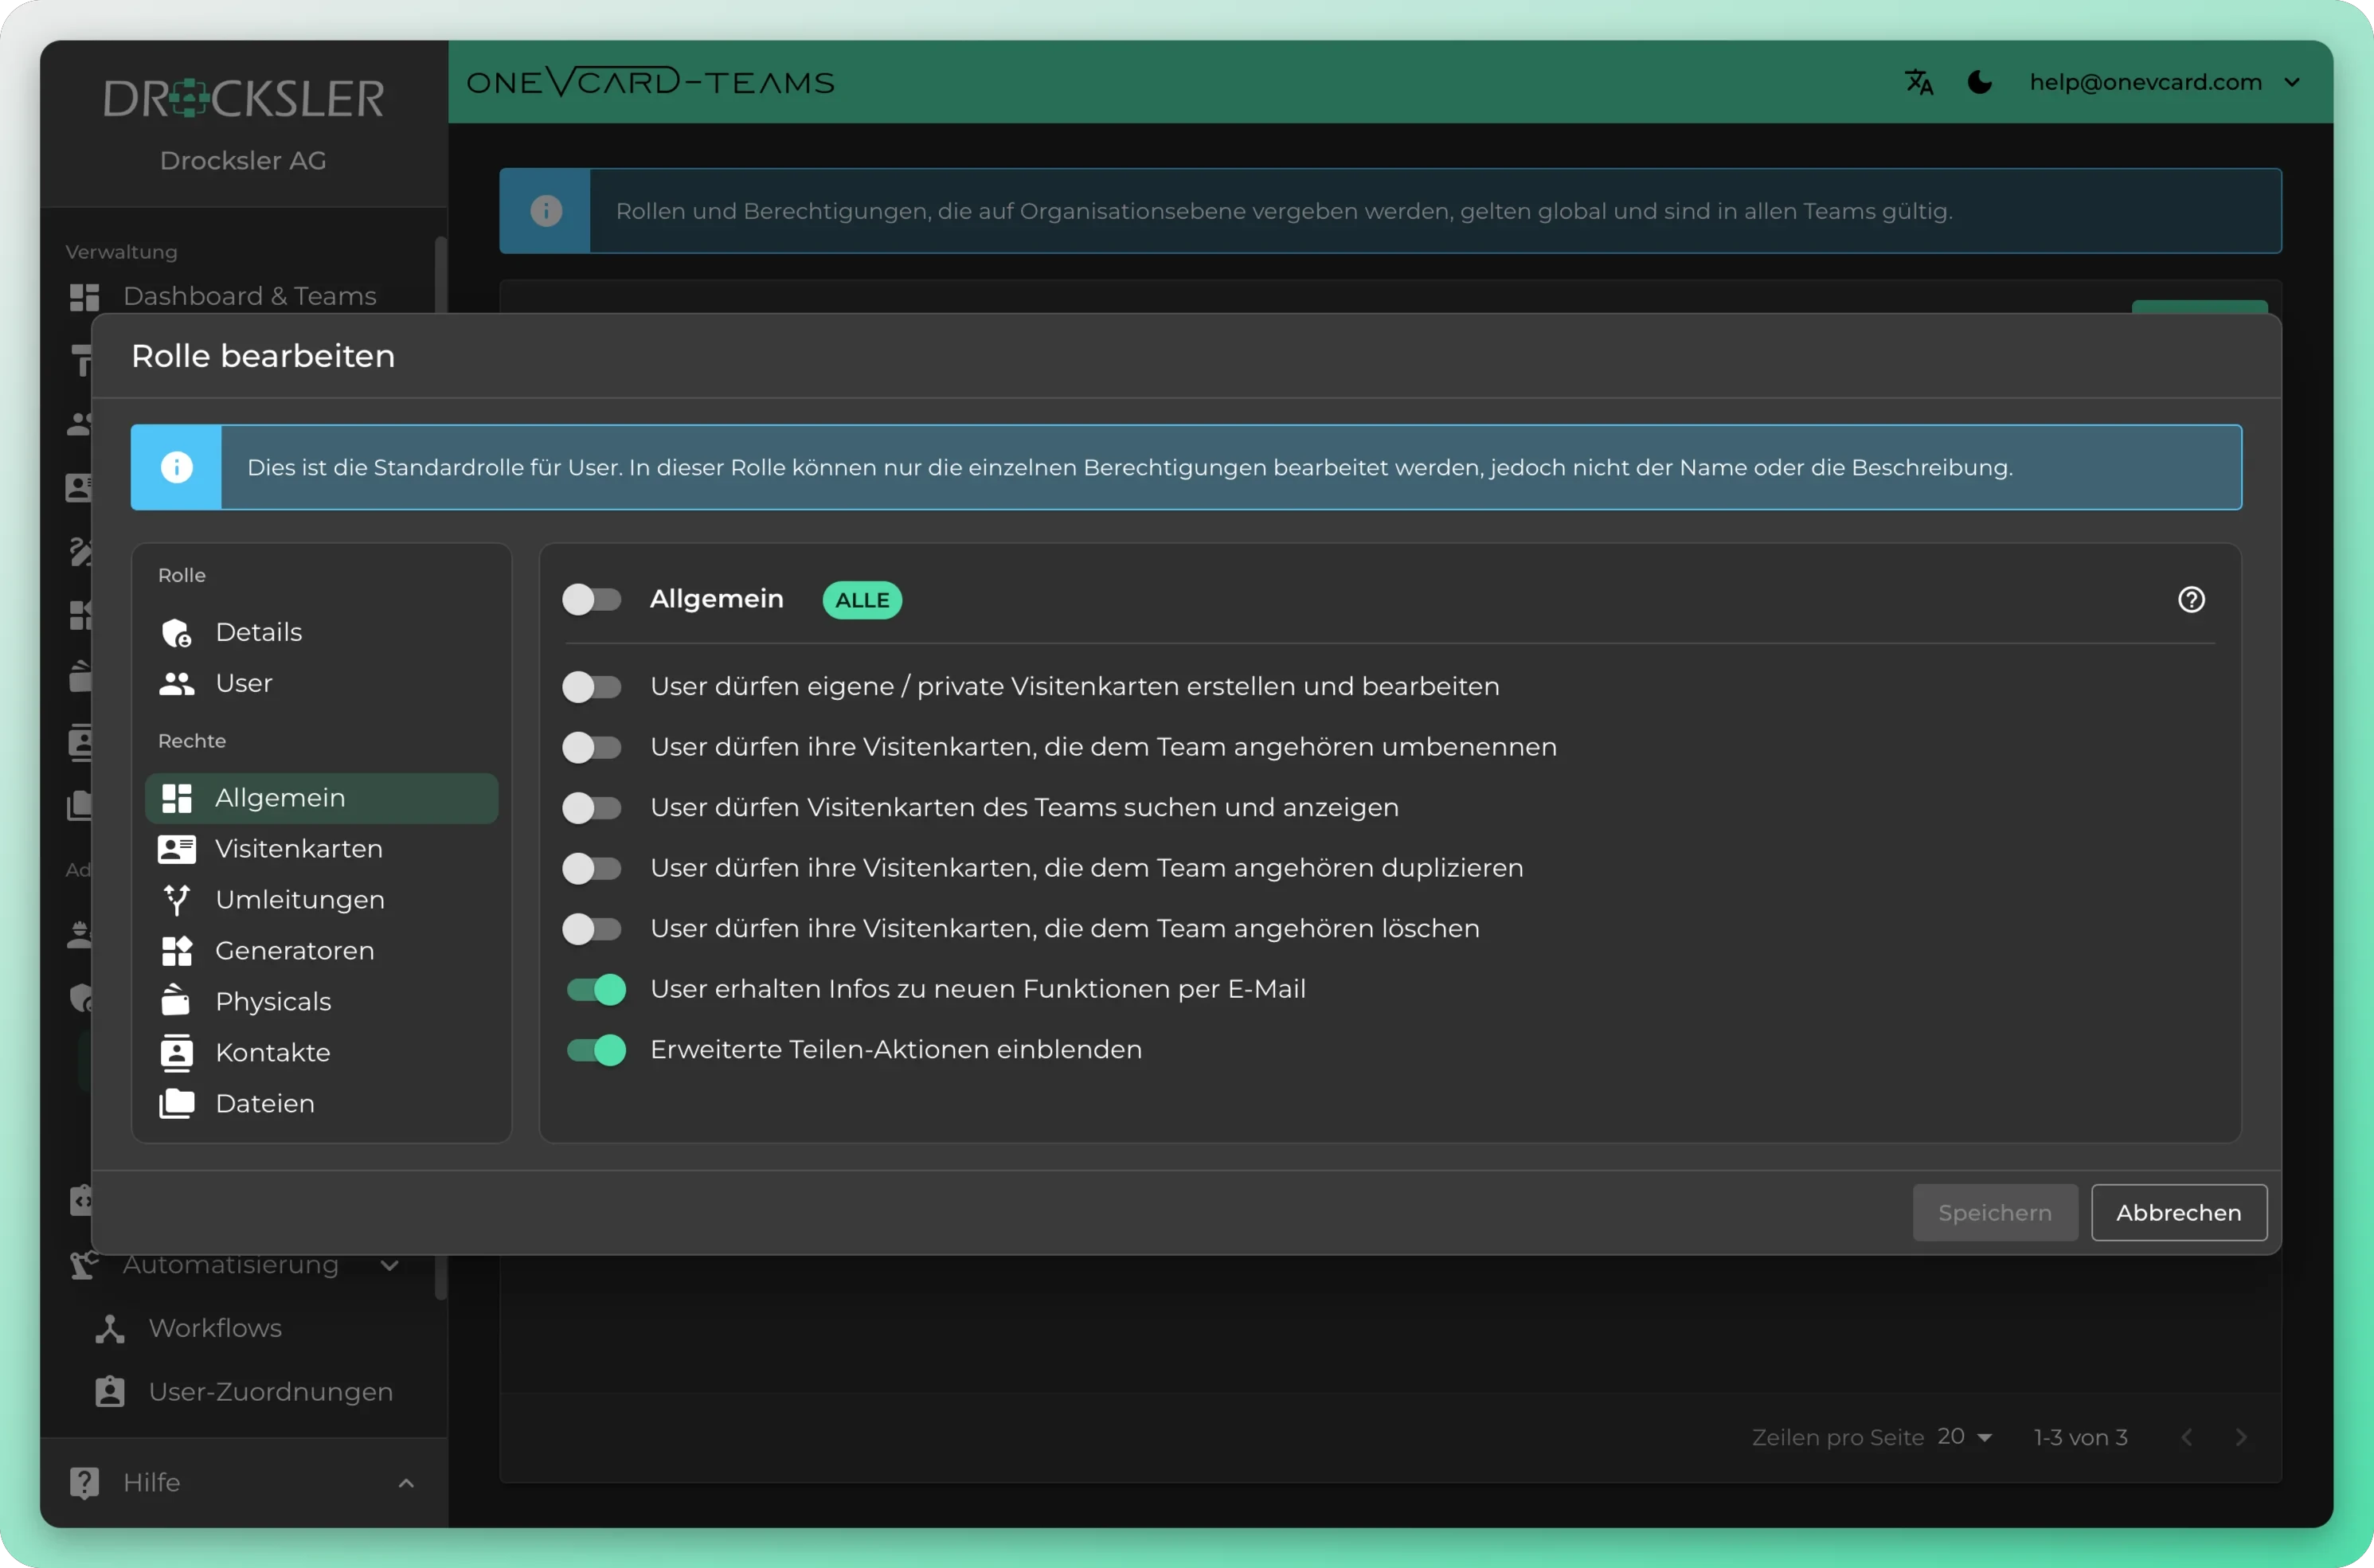
حدّد لكل دور بدقة من يستطيع الاطّلاع على ماذا وتعديله. من صلاحية القراءة فقط إلى الإدارة الكاملة، موزّعة بوضوح حسب المسؤولية.
تحكّم مركزي في المسؤولين والإعدادات
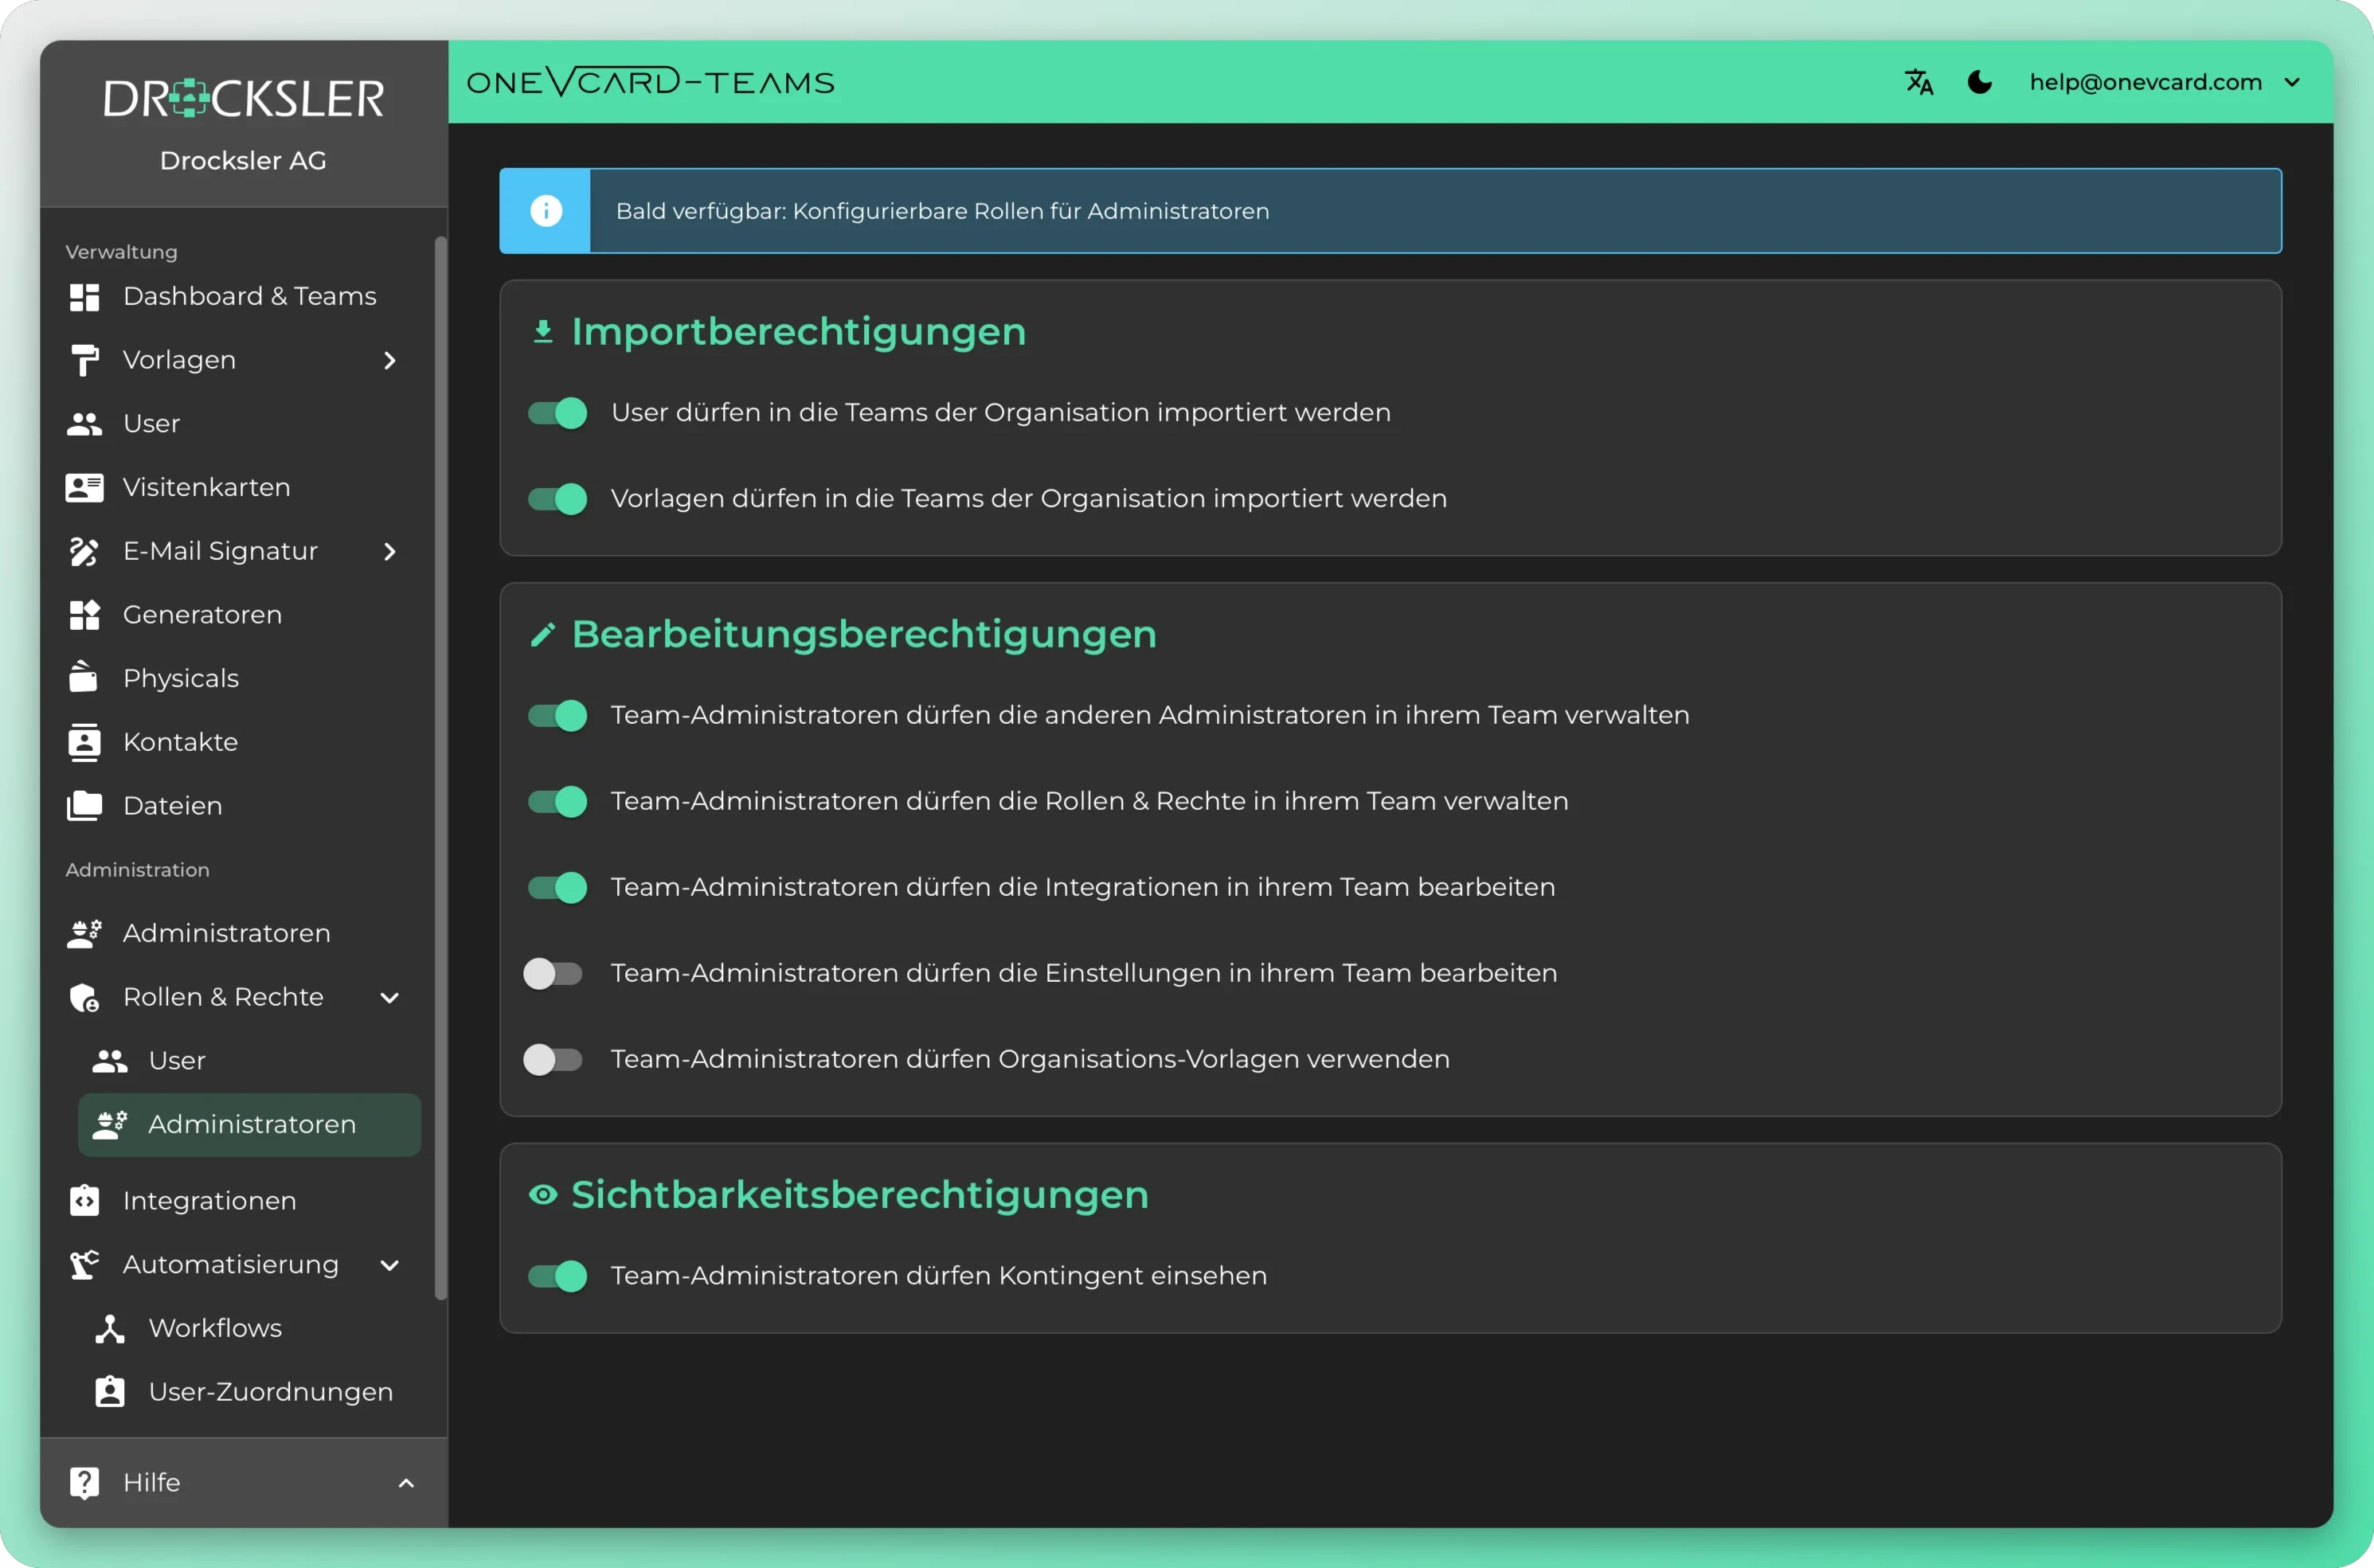
حدّد من يحق له الإدارة، وعرّف الإعدادات على مستوى المؤسسة في مكان واحد. تسري التغييرات فوراً على الفريق بأكمله.
الحوكمة للمؤسسات الكبيرة
كيف تُعدّ الأدوار
- 1
أنشئ دورًا
في لوحة تحكم الفريق أو المؤسسة، افتح عنصر القائمة "الأذونات"، ثم "أدوار المستخدمين"، وانقر "جديد". امنحه اسمًا بحد أقصى 50 حرفًا ووصفًا اختياريًا.
- 2
اضبط الصلاحيات لكل فئة
في حوار "تعديل الدور" تختار فئة على اليسار، مثل الملف الشخصي أو الروابط أو التصميم. وكل إذن مفتاح خاص به، وتُبنى فئات البطاقة كأقسام قابلة للتوسيع.
- 3
خصّص المستخدمين
في منطقة "المستخدم" تضيف المستخدمين إلى الدور أو تزيلهم مرة أخرى. ويبدأ كل مستخدم جديد آليًا بالدور الافتراضي.
- 4
حدّد الرؤية واحفظ
في إعدادات المؤسسة تقرّر ما إذا كانت الحقول المقفلة تبقى مرئية للمستخدمين أو تختفي. ولا يكون "الحفظ" نشطًا إلا عند وجود تغييرات.
مصفوفة أذونات المسؤول بالتفصيل
على مستوى المؤسسة تحدّد، كفئة مخصصة، ما يُسمح لمسؤولي الفِرق بفعله. وتُحفَظ التغييرات فورًا.
صلاحيات الاستيراد
تحكّم فيما إذا كان يجوز استيراد المستخدمين إلى فِرق المؤسسة وفيما إذا كان يجوز استيراد القوالب على مستوى المؤسسة بأكملها.
إدارة المسؤولين
اسمح لمسؤولي الفريق بإدارة مسؤولين إضافيين داخل فريقهم، بشكل منفصل عن جميع الصلاحيات الأخرى.
الأدوار والصلاحيات
أتح إمكانية إدارة الأدوار والصلاحيات داخل الفريق نفسه، دون منح وصول إلى مناطق الإدارة الأخرى.
التكاملات
حدّد ما إذا كان يحق لمسؤولي الفريق تعديل عمليات التكامل الخاصة بفريقهم.
الإعدادات
حدّد ما إذا كان يُسمح بتغيير إعدادات الفريق مثل الشعار والاسم ومسؤول جهات الاتصال واللغة الافتراضية.
الحصة والقوالب
أتح الاطلاع على حصة التراخيص واسمح باستخدام قوالب المؤسسة.
سجل تدقيق لكل مؤسسة
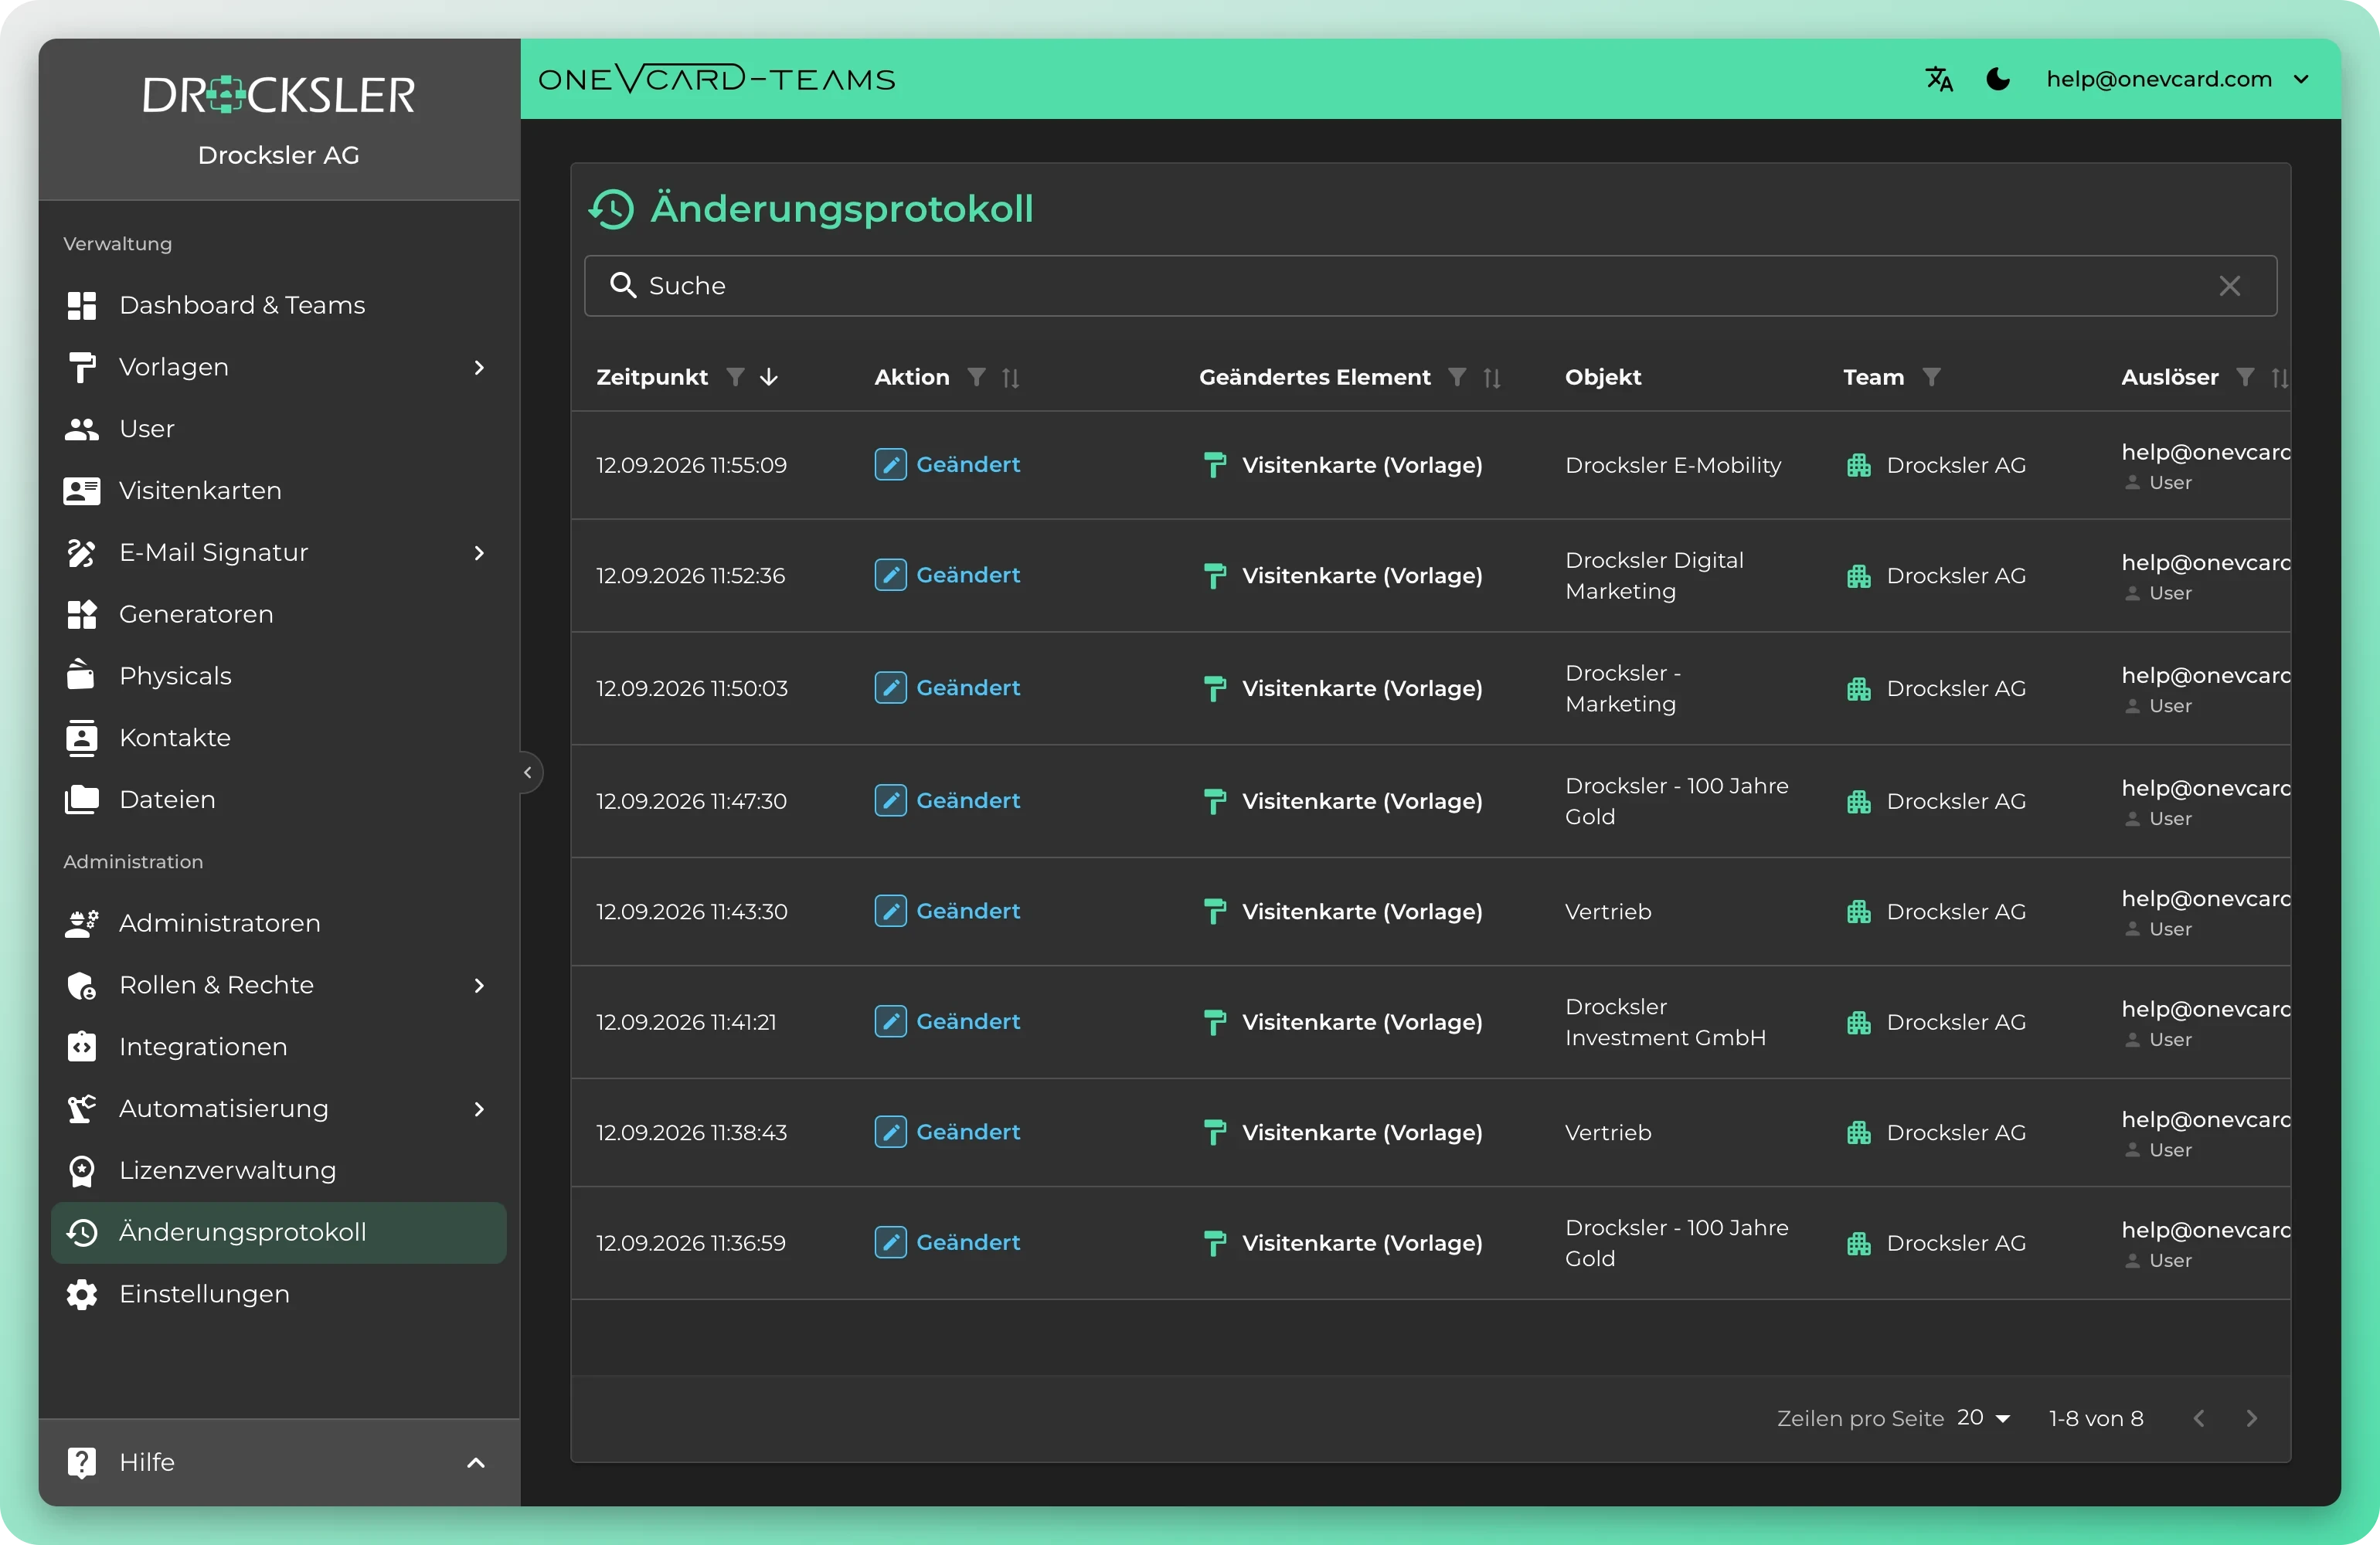
تحصل كل مؤسسة على سجل تدقيق خاص بها. يسجّل بشكل قابل للتتبّع مَن أجرى أي تغيير ومتى، مثلًا على الأدوار والأذونات والإعدادات. وهكذا تُثبت لتقنية المعلومات والامتثال في أي وقت كيف تطوّرت الصلاحيات عبر الزمن. سجل التدقيق متاح في خطة Enterprise فقط.
- سجل تدقيق خاص لكل مؤسسة، مفصول بنظافة عن المؤسسات الأخرى
- يسجّل مَن أجرى أي تغيير على الأدوار والأذونات والإعدادات ومتى
- يوفّر قابلية التتبّع لحوكمة تقنية المعلومات وعمليات التدقيق وإثباتات الامتثال
- مشمول في خطة Enterprise فقط
أسئلة شائعة من تقنية المعلومات والامتثال
هل يمكنني قفل حقول فردية بدلًا من مجرد مناطق كاملة؟ ▼
نعم. تحتوي فئة الملف الشخصي على مفاتيح فردية، مثلًا للاسم الأول واسم العائلة ورقم الهاتف والبريد الإلكتروني واسم الشركة والمسمى الوظيفي والقسم وتاريخ الميلاد والعنوان. تمنح أو تقفل كل حقل فرديًا لكل دور، ويأتي الباقي من القالب.
هل تُعرَض الحقول المقفلة للمستخدمين؟ ▼
أنت من يقرر ذلك. في إعدادات المؤسسة تحدد ما إذا كانت الحقول التي لا يملك موظفوك صلاحية تعديلها تبقى مرئية لهم أم تُخفى. وينطبق الأمر نفسه على مجالات الإدارة المقفلة.
كيف تختلف أدوار الفريق عن أدوار المؤسسة؟ ▼
تُطبَّق أدوار المؤسسة عالميًا وتسري في جميع الفِرق، بينما تسري أدوار الفريق في الفريق المعني فقط. وعلى أي حال، لا يمكن ضبط فئات معينة مثل المنتجات المادية والملفات وجهات الاتصال/CRM إلا على مستوى المؤسسة وتُنقَل إلى الفِرق.
مَن يقرّر مَن ينشئ بطاقات المحفظة أو الخلفيات؟ ▼
تتولى ذلك صلاحيات مولّدات مخصصة. تمنح على حدة ما إذا كان يُسمح للمستخدمين بإنشاء بطاقات Apple Wallet أو بطاقات Google Wallet أو خلفيات افتراضية أو خلفيات شاشة قفل، وما إذا كان يمكنهم تصميمها بأنفسهم في مصمم المحفظة.
كيف أحمي الإدارة نفسها من التغييرات غير المصرّح بها؟ ▼
عبر مصفوفة أذونات المسؤول على مستوى المؤسسة. تخصّص على حدة مَن يمكنه إدارة مسؤولي الفريق وإدارة الأدوار والصلاحيات وتحرير التكاملات والإعدادات واستيراد المستخدمين والقوالب وعرض الحصة.
هل يوجد سجل يوثّق مَن غيّر الصلاحيات؟ ▼
نعم، في خطة Enterprise. تحصل كل مؤسسة على سجل تدقيق خاص بها يوثّق بشكل قابل للتتبّع مَن أجرى أي تغيير على الأدوار والأذونات والإعدادات ومتى. وهكذا تُثبت لتقنية المعلومات والامتثال كيف تطوّرت الأذونات عبر الزمن.
هل يحصل كل مستخدم جديد آليًا على صلاحيات منطقية؟ ▼
نعم. يحصل كل مستخدم جديد آليًا على الدور الافتراضي. يشكّل الأساس الذي تنشئ منه أدوارًا أخرى بصلاحيات أدق.
كبرى الشركات تعتمد على بطاقات العمل الرقمية من oneVcard
أذونات تناسب مؤسستك
نُعدّ مفهوم الأدوار والصلاحيات معك، من الوصول على مستوى الحقل إلى مصفوفة أذونات المسؤول. احجز محادثة دون أي التزام.