DSGVO im Networking: warum klassische Visitenkarten-Scanner zum Risiko für dein B2B-Unternehmen werden
Warum das Abscannen fremder Visitenkarten datenschutzrechtlich heikel ist und wie du mit oneVcard rechtssicher und DSGVO-konform Kontakte erfasst.
Veröffentlicht am 18. Juni 2026 · 3 Min. Lesezeit

Du bist IT-Leiter oder Datenschutzbeauftragter und deine Vertriebsmannschaft kommt von der Messe mit einem Stapel abfotografierter Visitenkarten zurück? Dann solltest du genau hinschauen. Das schnelle Abscannen fremder Visitenkarten ist eine rechtliche Grauzone, die in vielen Unternehmen unterschätzt wird. Personenbezogene Daten werden hier oft ohne saubere Rechtsgrundlage in fremde Apps und Clouds geladen. Mit oneVcard existiert eine DSGVO-konforme Alternative, die Networking und Lead-Erfassung auf eine rechtssichere Basis stellt.
Der Klassiker auf Messen: Visitenkarte abfotografieren und die DSGVO vergessen?
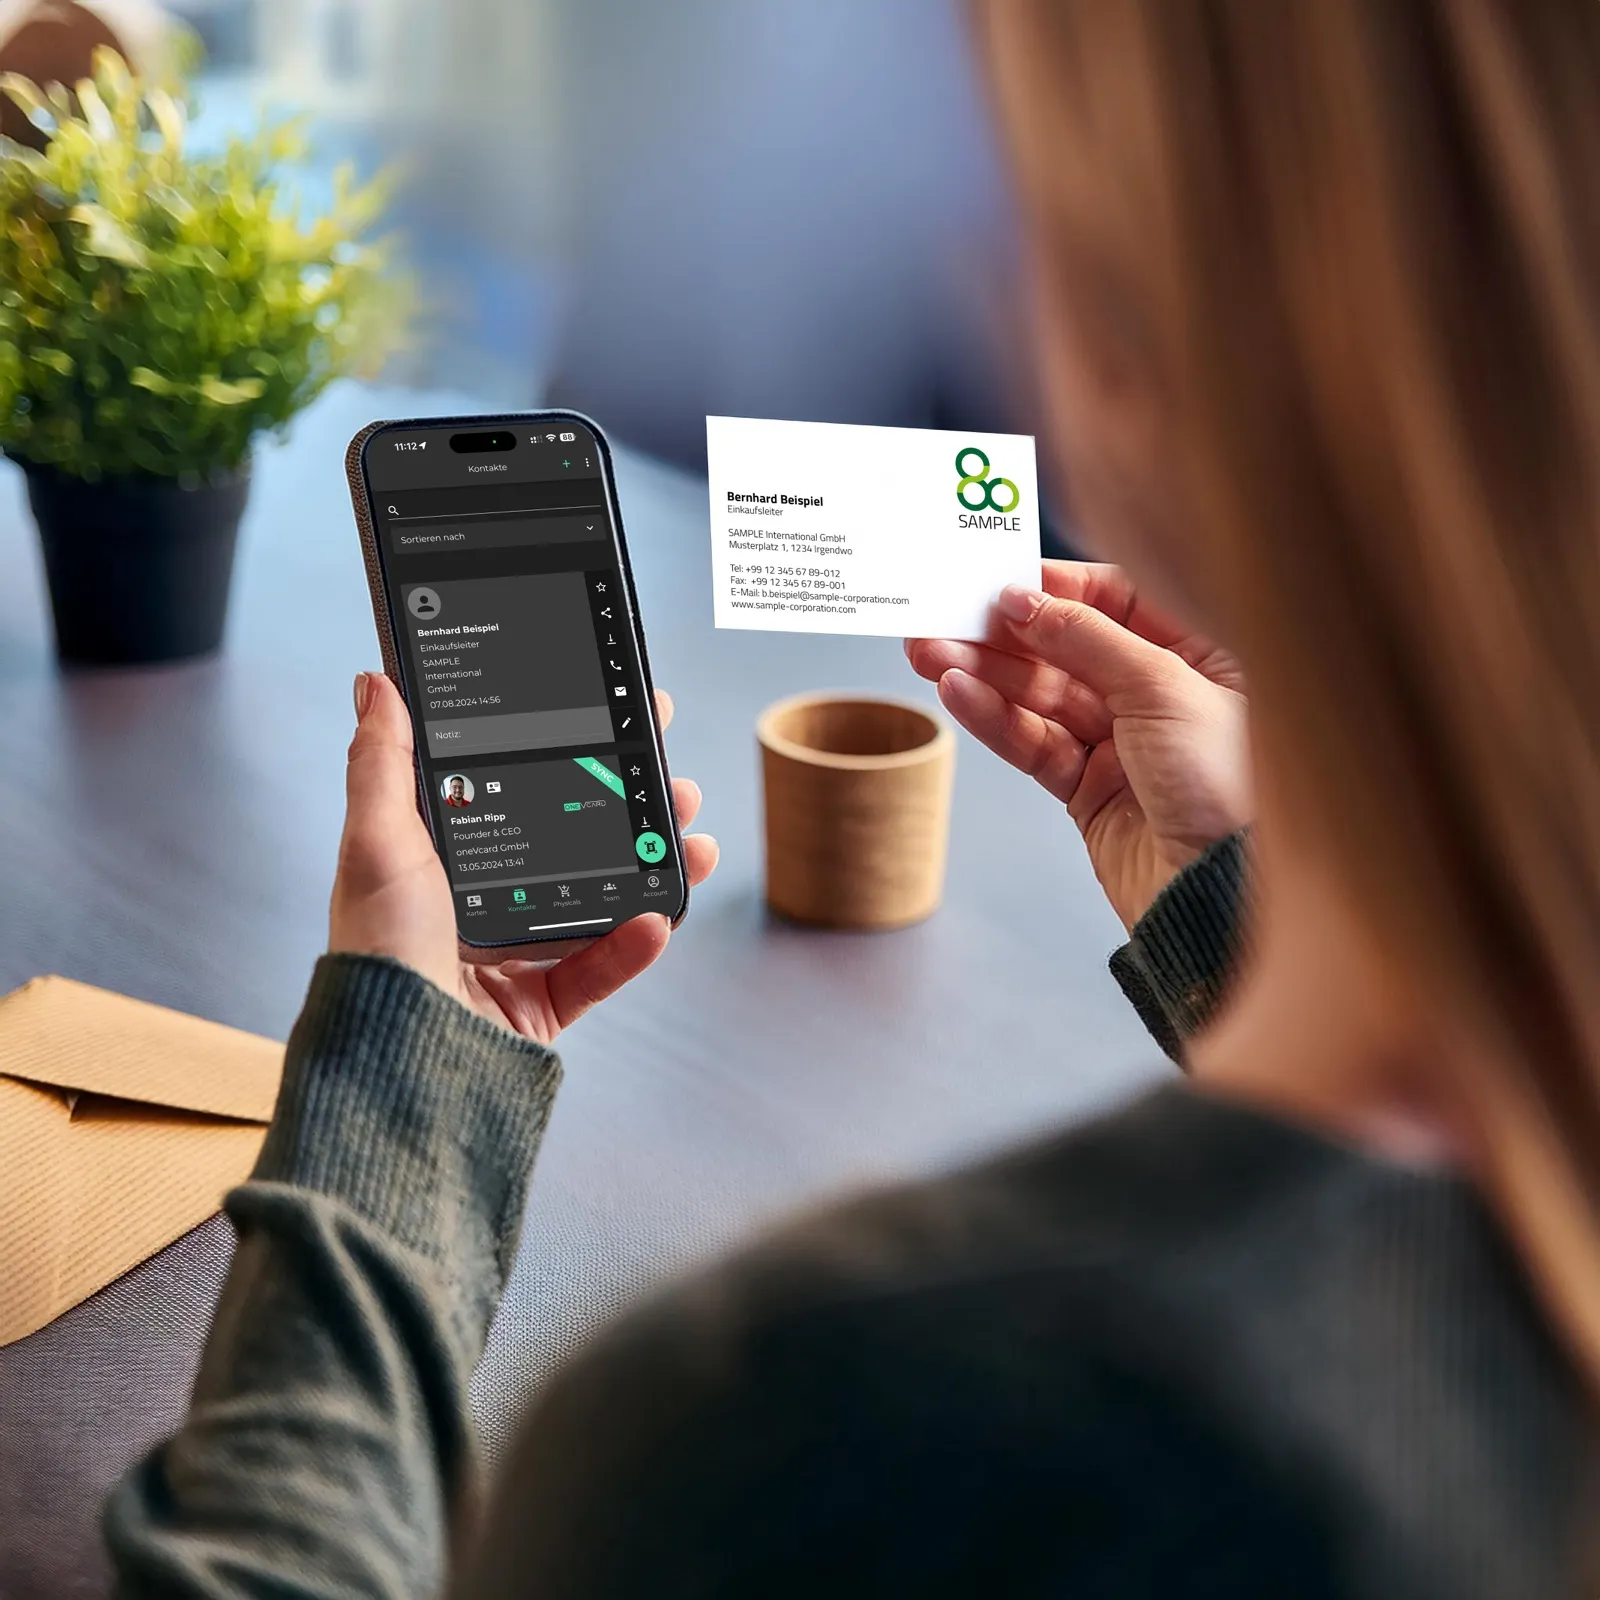
Die Szene kennt jeder Vertriebler: Am Stand wird eine Papier-Visitenkarte überreicht, ein Mitarbeiter zückt das Smartphone, fotografiert sie mit einer Scan-App und der Kontakt landet als digitaler Datensatz im Adressbuch. Praktisch, schnell, aber datenschutzrechtlich heikel.
Sobald du Name, Position, Telefonnummer und E-Mail-Adresse einer Person digital verarbeitest, greift die DSGVO. Die freiwillige Übergabe der Karte rechtfertigt zwar einen Erstkontakt, doch das dauerhafte Speichern, Anreichern und Weiterverarbeiten in einer Drittanbieter-App ist damit nicht automatisch gedeckt. Wer hier nicht sauber dokumentiert, riskiert Bußgelder und einen handfesten Reputationsschaden.
Die 3 größten rechtlichen Risiken herkömmlicher Scan-Apps
1. Intransparente Datenverarbeitung auf US-Servern
Viele populäre Scanner-Apps verarbeiten die erfassten Daten auf Servern außerhalb der EU, häufig in den USA. Damit gibt dein Unternehmen Kontrolle über sensible Geschäftskontakte aus der Hand. Für eine Drittlandübermittlung brauchst du belastbare Garantien, und genau die fehlen bei kostenlosen Consumer-Apps in der Regel. Du weißt schlicht nicht, wer die Daten deiner Geschäftspartner tatsächlich sieht und zu welchem Zweck sie ausgewertet werden.
2. Fehlende Dokumentation der Einwilligung
Die DSGVO verlangt eine nachvollziehbare Rechtsgrundlage für jede Verarbeitung. Beim spontanen Abfotografieren entsteht aber keinerlei Protokoll: Wann, von wem und zu welchem Zweck wurde der Kontakt erfasst? Kommt es zu einer Beschwerde oder einer Prüfung durch die Aufsichtsbehörde, kannst du die Rechtmäßigkeit kaum belegen. Eine saubere Dokumentation der Datenerhebung ist im Messetrubel mit einer Scan-App praktisch nicht zu leisten.
3. Schatten-IT auf den Smartphones der Mitarbeitenden
Jeder Mitarbeiter installiert seine eigene Lieblings-App, oft auf einem privaten Gerät. So entsteht Schatten-IT, die sich deiner Kontrolle vollständig entzieht. Geschäftskontakte verteilen sich auf Dutzende nicht freigegebene Anwendungen, ohne zentrale Verwaltung und ohne Möglichkeit, die Daten bei einem Mitarbeiteraustritt sicher zu löschen. Für IT und Datenschutz ist das ein kaum kalkulierbares Risiko.
So funktioniert rechtssicheres Networking im B2B
Die Lösung liegt nicht im Verbot des digitalen Erfassens, sondern in einer zentralen, DSGVO-konformen Plattform. oneVcard ersetzt den Wildwuchs einzelner Apps durch ein kontrolliertes System mit klaren Verantwortlichkeiten.
- Server-Hosting in Deutschland: Deine Daten liegen in einem Rechenzentrum nach ISO 27001 und verlassen den europäischen Rechtsraum nicht. Mehr dazu liest du in unserem Beitrag zu Datenschutz bei oneVcard.
- Verschlüsselte Datenströme: Kontaktdaten werden bei der Übertragung und Speicherung durchgängig verschlüsselt, vom ersten Tap am Stand bis ins Backend.
- Sauber ins CRM: Erfasste Leads fließen strukturiert und protokolliert in dein CRM, statt unkontrolliert im privaten Adressbuch zu verschwinden. Der integrierte oneVcard Scanner erfasst Kontakte digital und ordnet sie direkt deinem Team zu.
- Klare Lösch- und Berechtigungskonzepte: Über granulare Berechtigungs- und Zugriffskonzepte steuerst du, wer welche Daten sehen darf. Bei einem Austritt entziehst du Zugriffe zentral und erfüllst Löschpflichten zuverlässig.
So wird aus einem rechtlichen Blindflug ein dokumentierter, auditfähiger Prozess. Dein Datenschutzbeauftragter kann jederzeit nachweisen, wie Kontaktdaten erhoben, gespeichert und gelöscht werden.
Fazit: Datenschutz als Wettbewerbsvorteil im Vertrieb
Datenschutz ist im B2B längst kein bloßer Pflichtposten mehr, sondern ein echtes Vertrauenssignal gegenüber Geschäftspartnern. Wer seinen Kontakten zeigen kann, dass deren Daten in einem deutschen Rechenzentrum sicher und transparent verarbeitet werden, hebt sich von der Konkurrenz ab. Klassische Scan-Apps bringen dir kurzfristig Bequemlichkeit, langfristig aber unkalkulierbare Risiken. Eine zentrale, DSGVO-konforme Plattform macht dein Networking schneller, sauberer und rechtssicher zugleich.
Du willst wissen, wie du das Networking deines Teams datenschutzkonform aufstellst? Buche dir ein unverbindliches Beratungsgespräch oder sende uns deine Anfrage direkt über das Formular unten.