Funções e direitos, controlados campo a campo
Defina por função que campo individual um utilizador pode editar e o que o modelo define. Controle os geradores de wallet e de fundos, separe os direitos de equipa dos direitos de organização e faça a gestão de administradores através de uma matriz de permissões dedicada.
O que controla até ao detalhe
Cerca de 118 permissões individuais, organizadas em categorias como perfil, links, design, definições, geradores e direitos de administrador.
Acesso ao nível do campo
Conceda ou bloqueie campos de perfil individuais: nome próprio, apelido, número de telefone, e-mail, nome da empresa, cargo, departamento, morada ou data de nascimento. Tudo o que bloquear é definido pelo modelo da equipa.
Links por plataforma
Decida para cada plataforma se um utilizador pode manter o link ele próprio, do LinkedIn, Xing e Instagram aos links do seu próprio website. Assim, os canais obrigatórios ficam definidos de forma centralizada.
Permissões de gerador
Determine quem pode criar cartões Apple Wallet e Google Wallet, fundos virtuais e fundos de ecrã de bloqueio, e se o designer de wallet está aberto para cartões personalizados.
Design sob controlo
Ative seletivamente a edição de logótipo, fotografia de perfil, design de QR-Code, cor de fundo, tipo de letra, tema e separador de esquema. O seu design corporativo mantém-se consistente.
Proteger áreas sensíveis
Os produtos físicos, os ficheiros de equipa e os contactos/CRM só podem ser controlados ao nível da organização e ficam bloqueados no contexto da equipa. As regras globais aplicam-se em todo o lado.
Matriz de permissões de administrador
Um conceito separado rege quem pode gerir administradores de equipa, funções, integrações e definições e quem pode consultar a quota.
O que a organização define sempre
Algumas áreas continuam propositadamente reservadas à direção: os produtos físicos, os ficheiros e os contactos / CRM só se controlam ao nível da organização, tal como a criação de cartões de visita privados e o envio de e-mails funcionais. Os administradores de equipa não podem substituir estas diretrizes. Assim, as suas regras de proteção de dados, exportação de CRM e acesso a ficheiros aplicam-se de forma fiável em cada equipa.
Funções e permissões
Controlo campo a campo, por função
Defina funções até ao detalhe
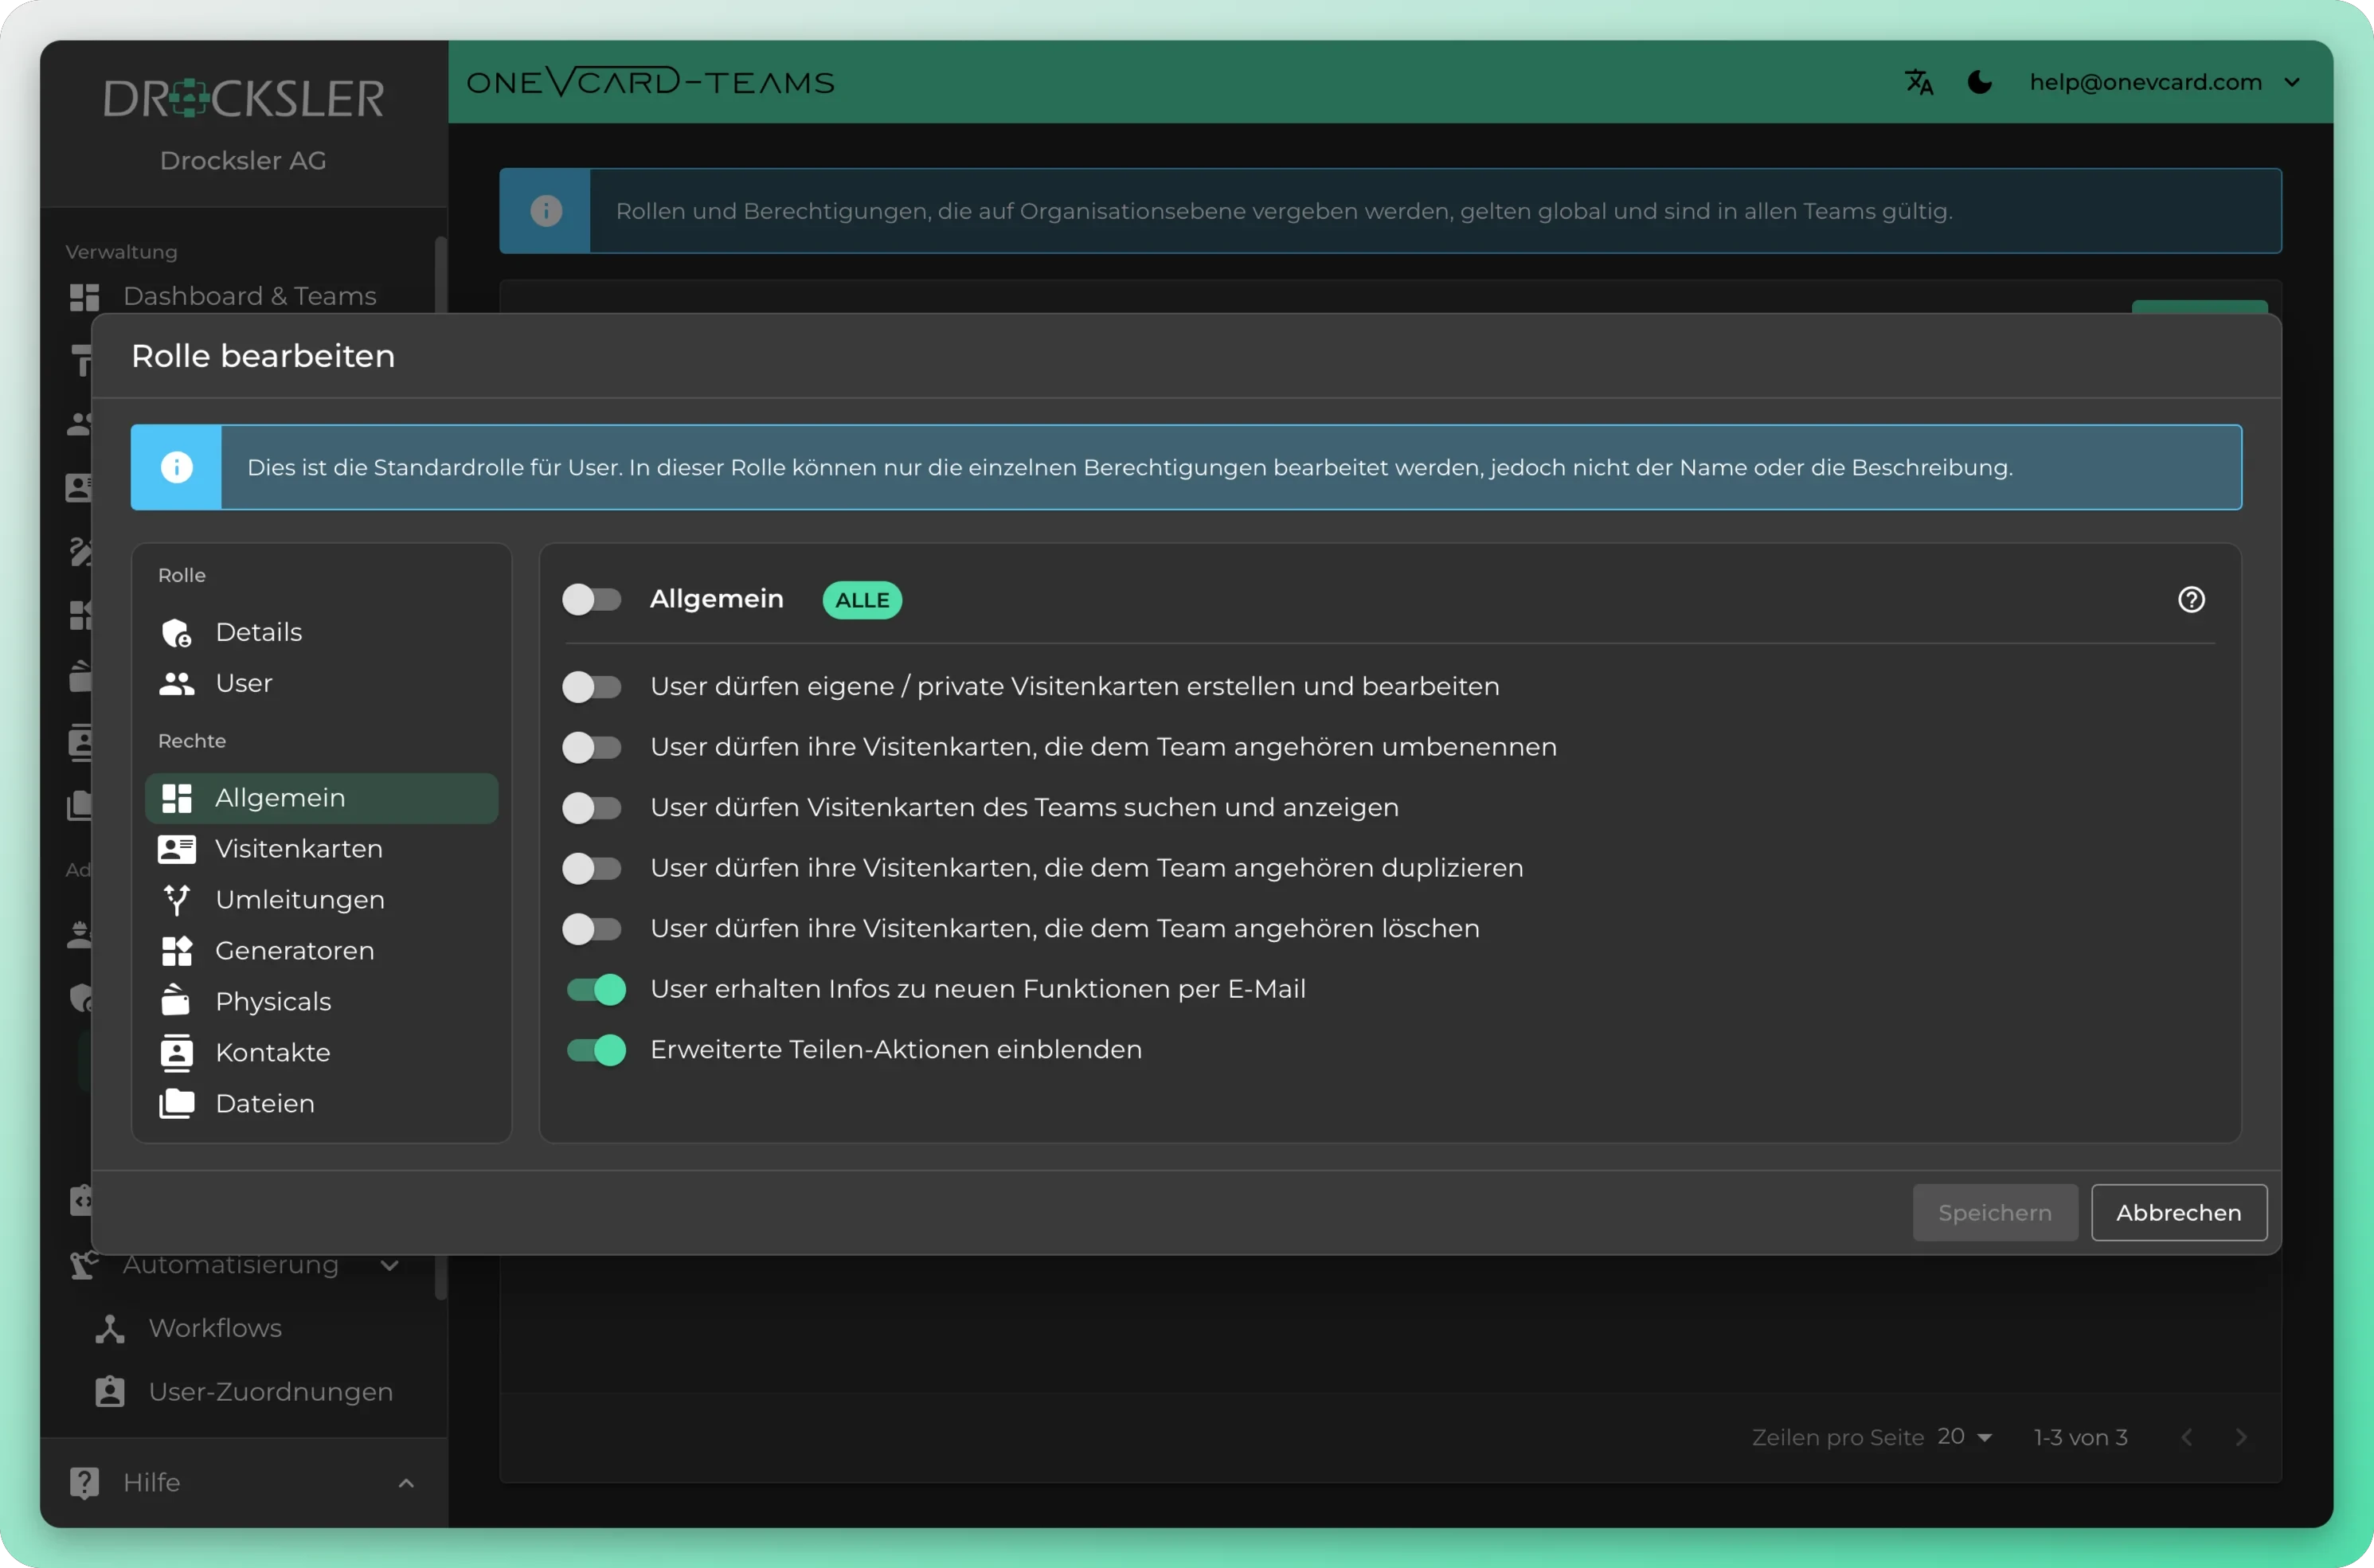
Defina em cada função exatamente quem pode ver e alterar o quê. Do acesso de leitura à gestão completa, tudo bem separado por responsabilidade.
Gira administradores e diretrizes de forma centralizada
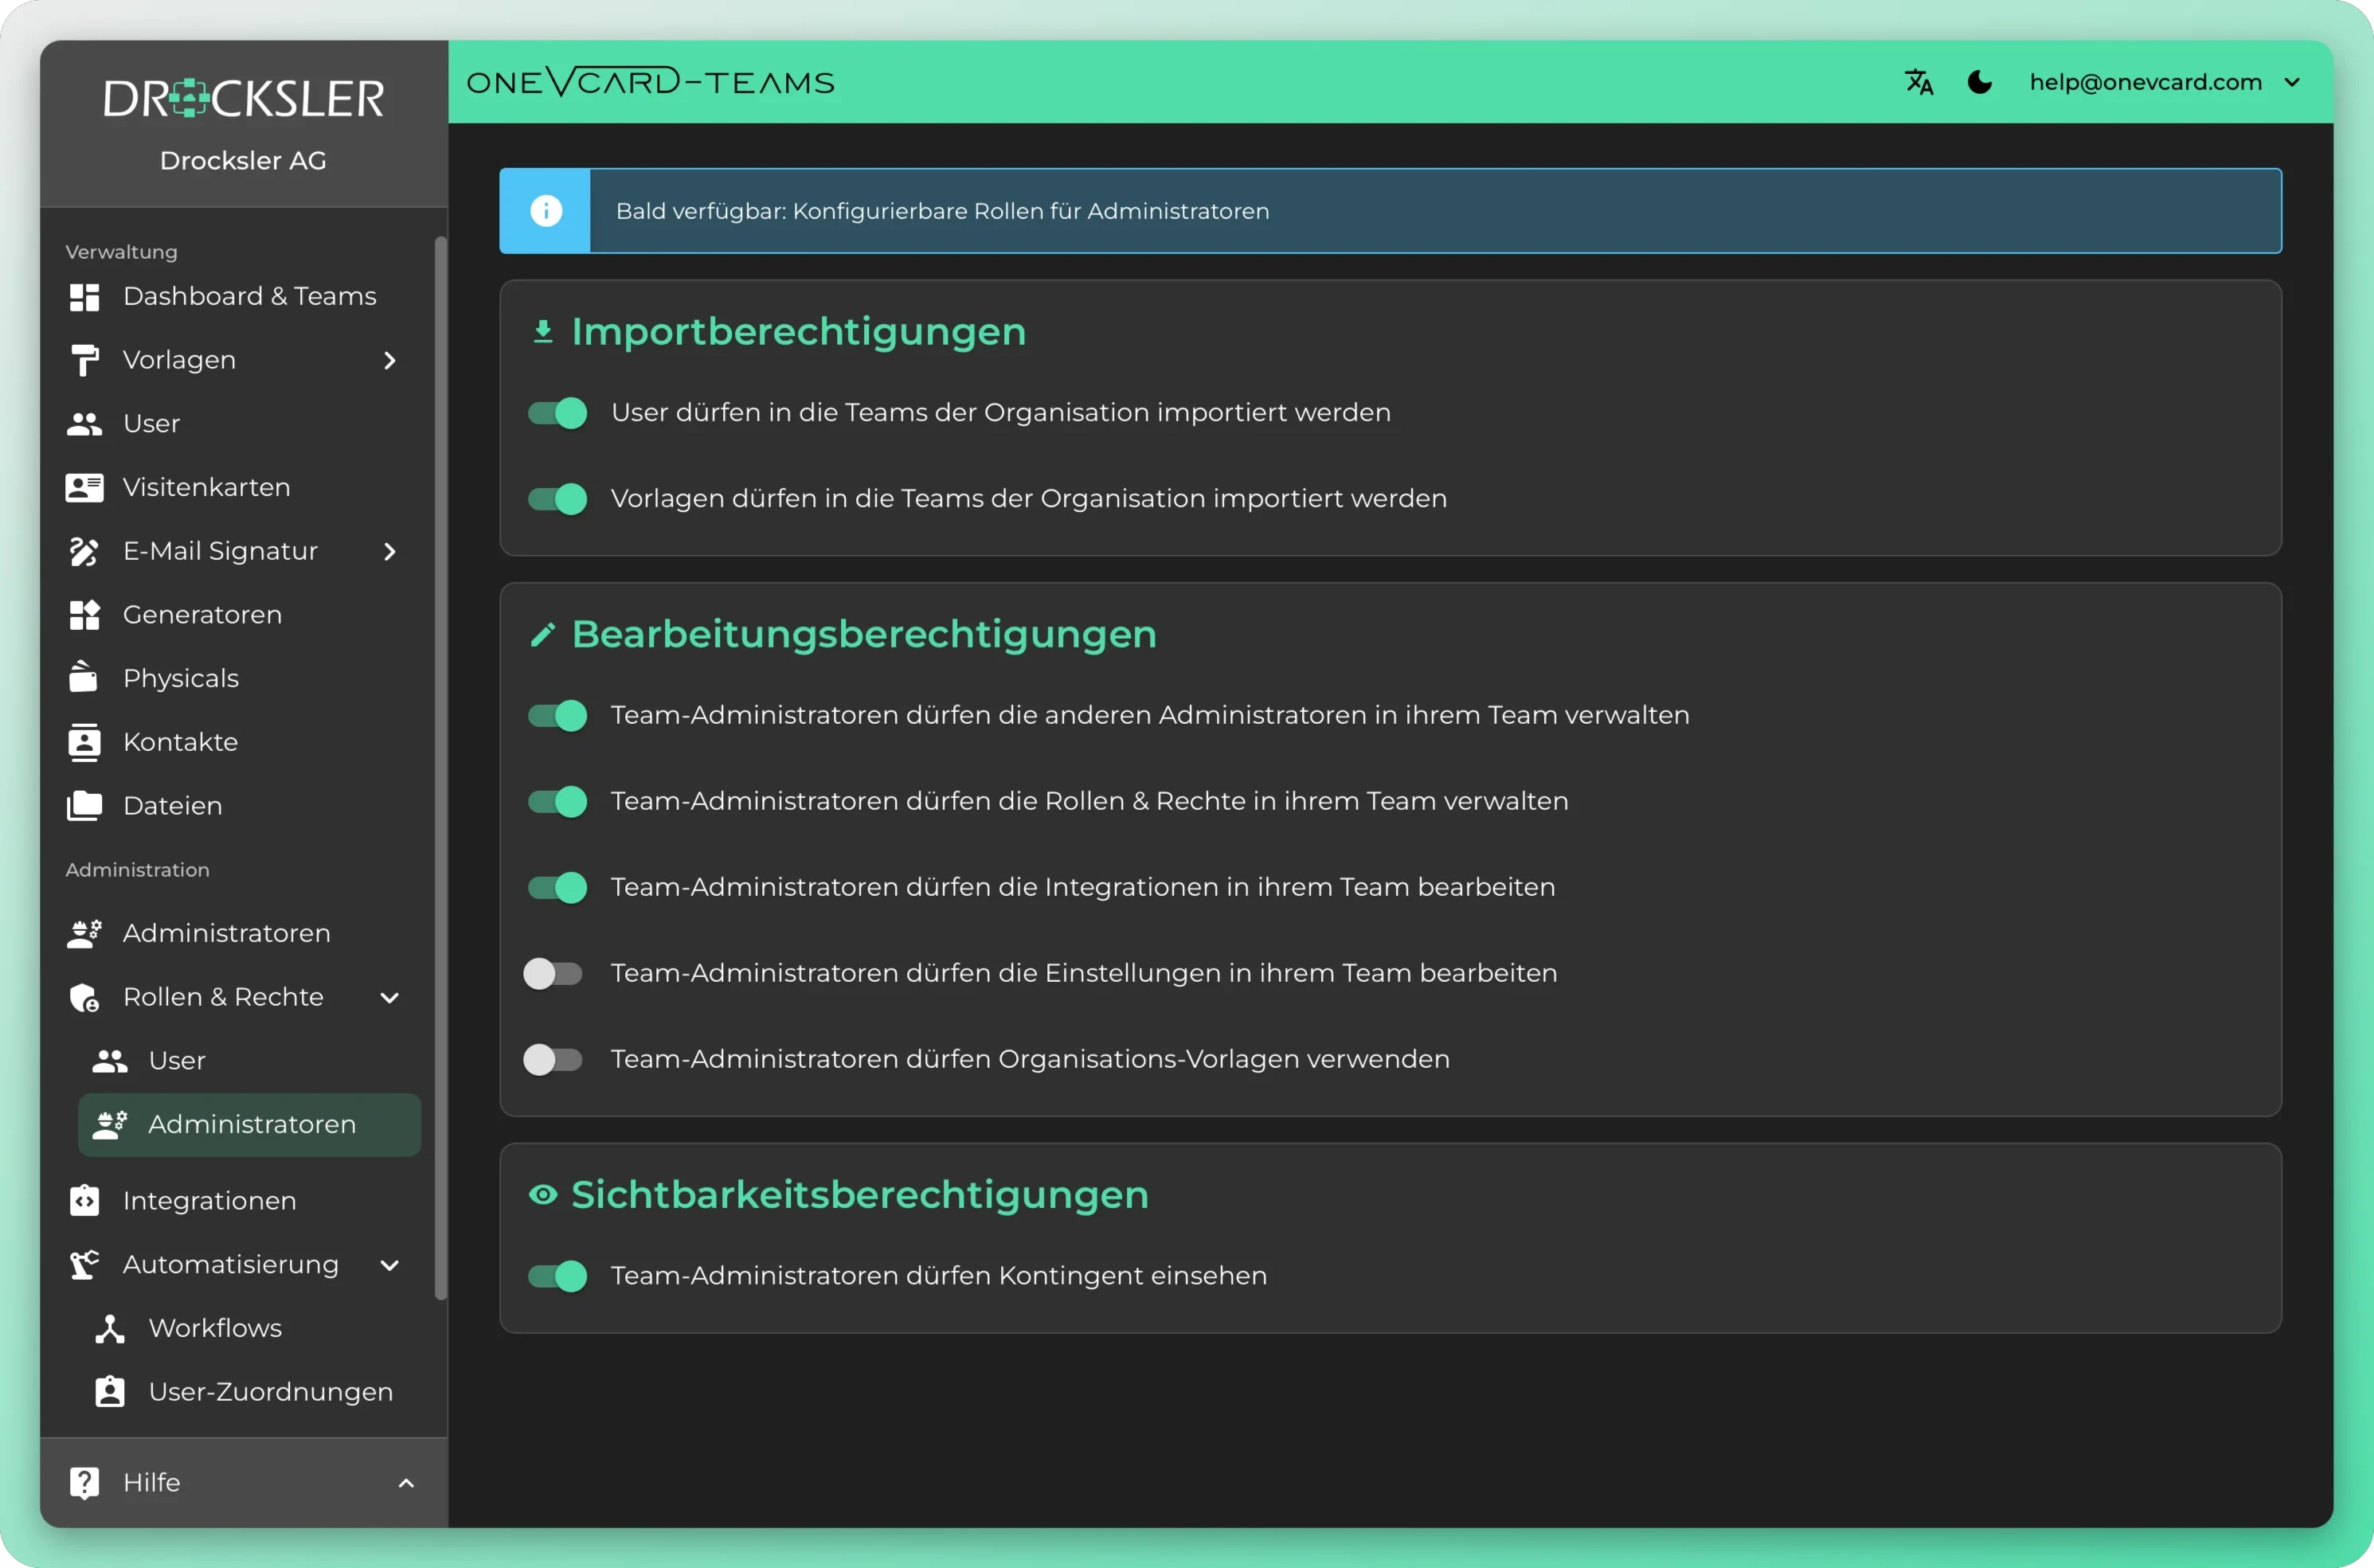
Defina quem pode administrar e estabeleça diretrizes válidas para toda a organização num só lugar. As alterações aplicam-se de imediato a toda a equipa.
Governação para grandes organizações
Como configurar as funções
- 1
Criar uma função
No painel de equipa ou de organização, abra o item de menu Permissões, depois Funções de utilizador, e clique em Novo. Atribua um nome com até 50 caracteres e uma descrição opcional.
- 2
Definir direitos por categoria
Na janela Editar função, selecione uma categoria à esquerda, como Perfil, Links ou Design. Cada permissão é o seu próprio interruptor, e as categorias do cartão são construídas como secções expansíveis.
- 3
Atribuir utilizadores
Na área Utilizador, adicione utilizadores à função ou remova-os novamente. Cada novo utilizador começa automaticamente com a função predefinida.
- 4
Definir a visibilidade e guardar
Nas definições da organização, decide se os campos bloqueados permanecem visíveis para os utilizadores ou desaparecem. Guardar só fica ativo quando há alterações.
A matriz de permissões de administrador ao detalhe
Ao nível da organização define, como categoria dedicada, o que os administradores de equipa podem fazer. As alterações são guardadas de imediato.
Direitos de importação
Controle se os utilizadores podem ser importados para as equipas da organização e se os modelos podem ser importados em toda a organização.
Gerir administradores
Permita que os administradores de equipa façam a gestão de outros administradores na sua equipa, de forma independente de todos os outros direitos.
Funções e direitos
Autorize a gestão de funções e permissões dentro da própria equipa, sem acesso a outras áreas de administração.
Integrações
Defina se os administradores de equipa podem editar as integrações da sua equipa.
Definições
Determine se as definições da equipa, como logótipo, nome, administrador de contactos e idioma predefinido, podem ser alteradas.
Quota e modelos
Autorize a visualização da quota de licenças e permita a utilização dos modelos da organização.
Registo de auditoria por organização
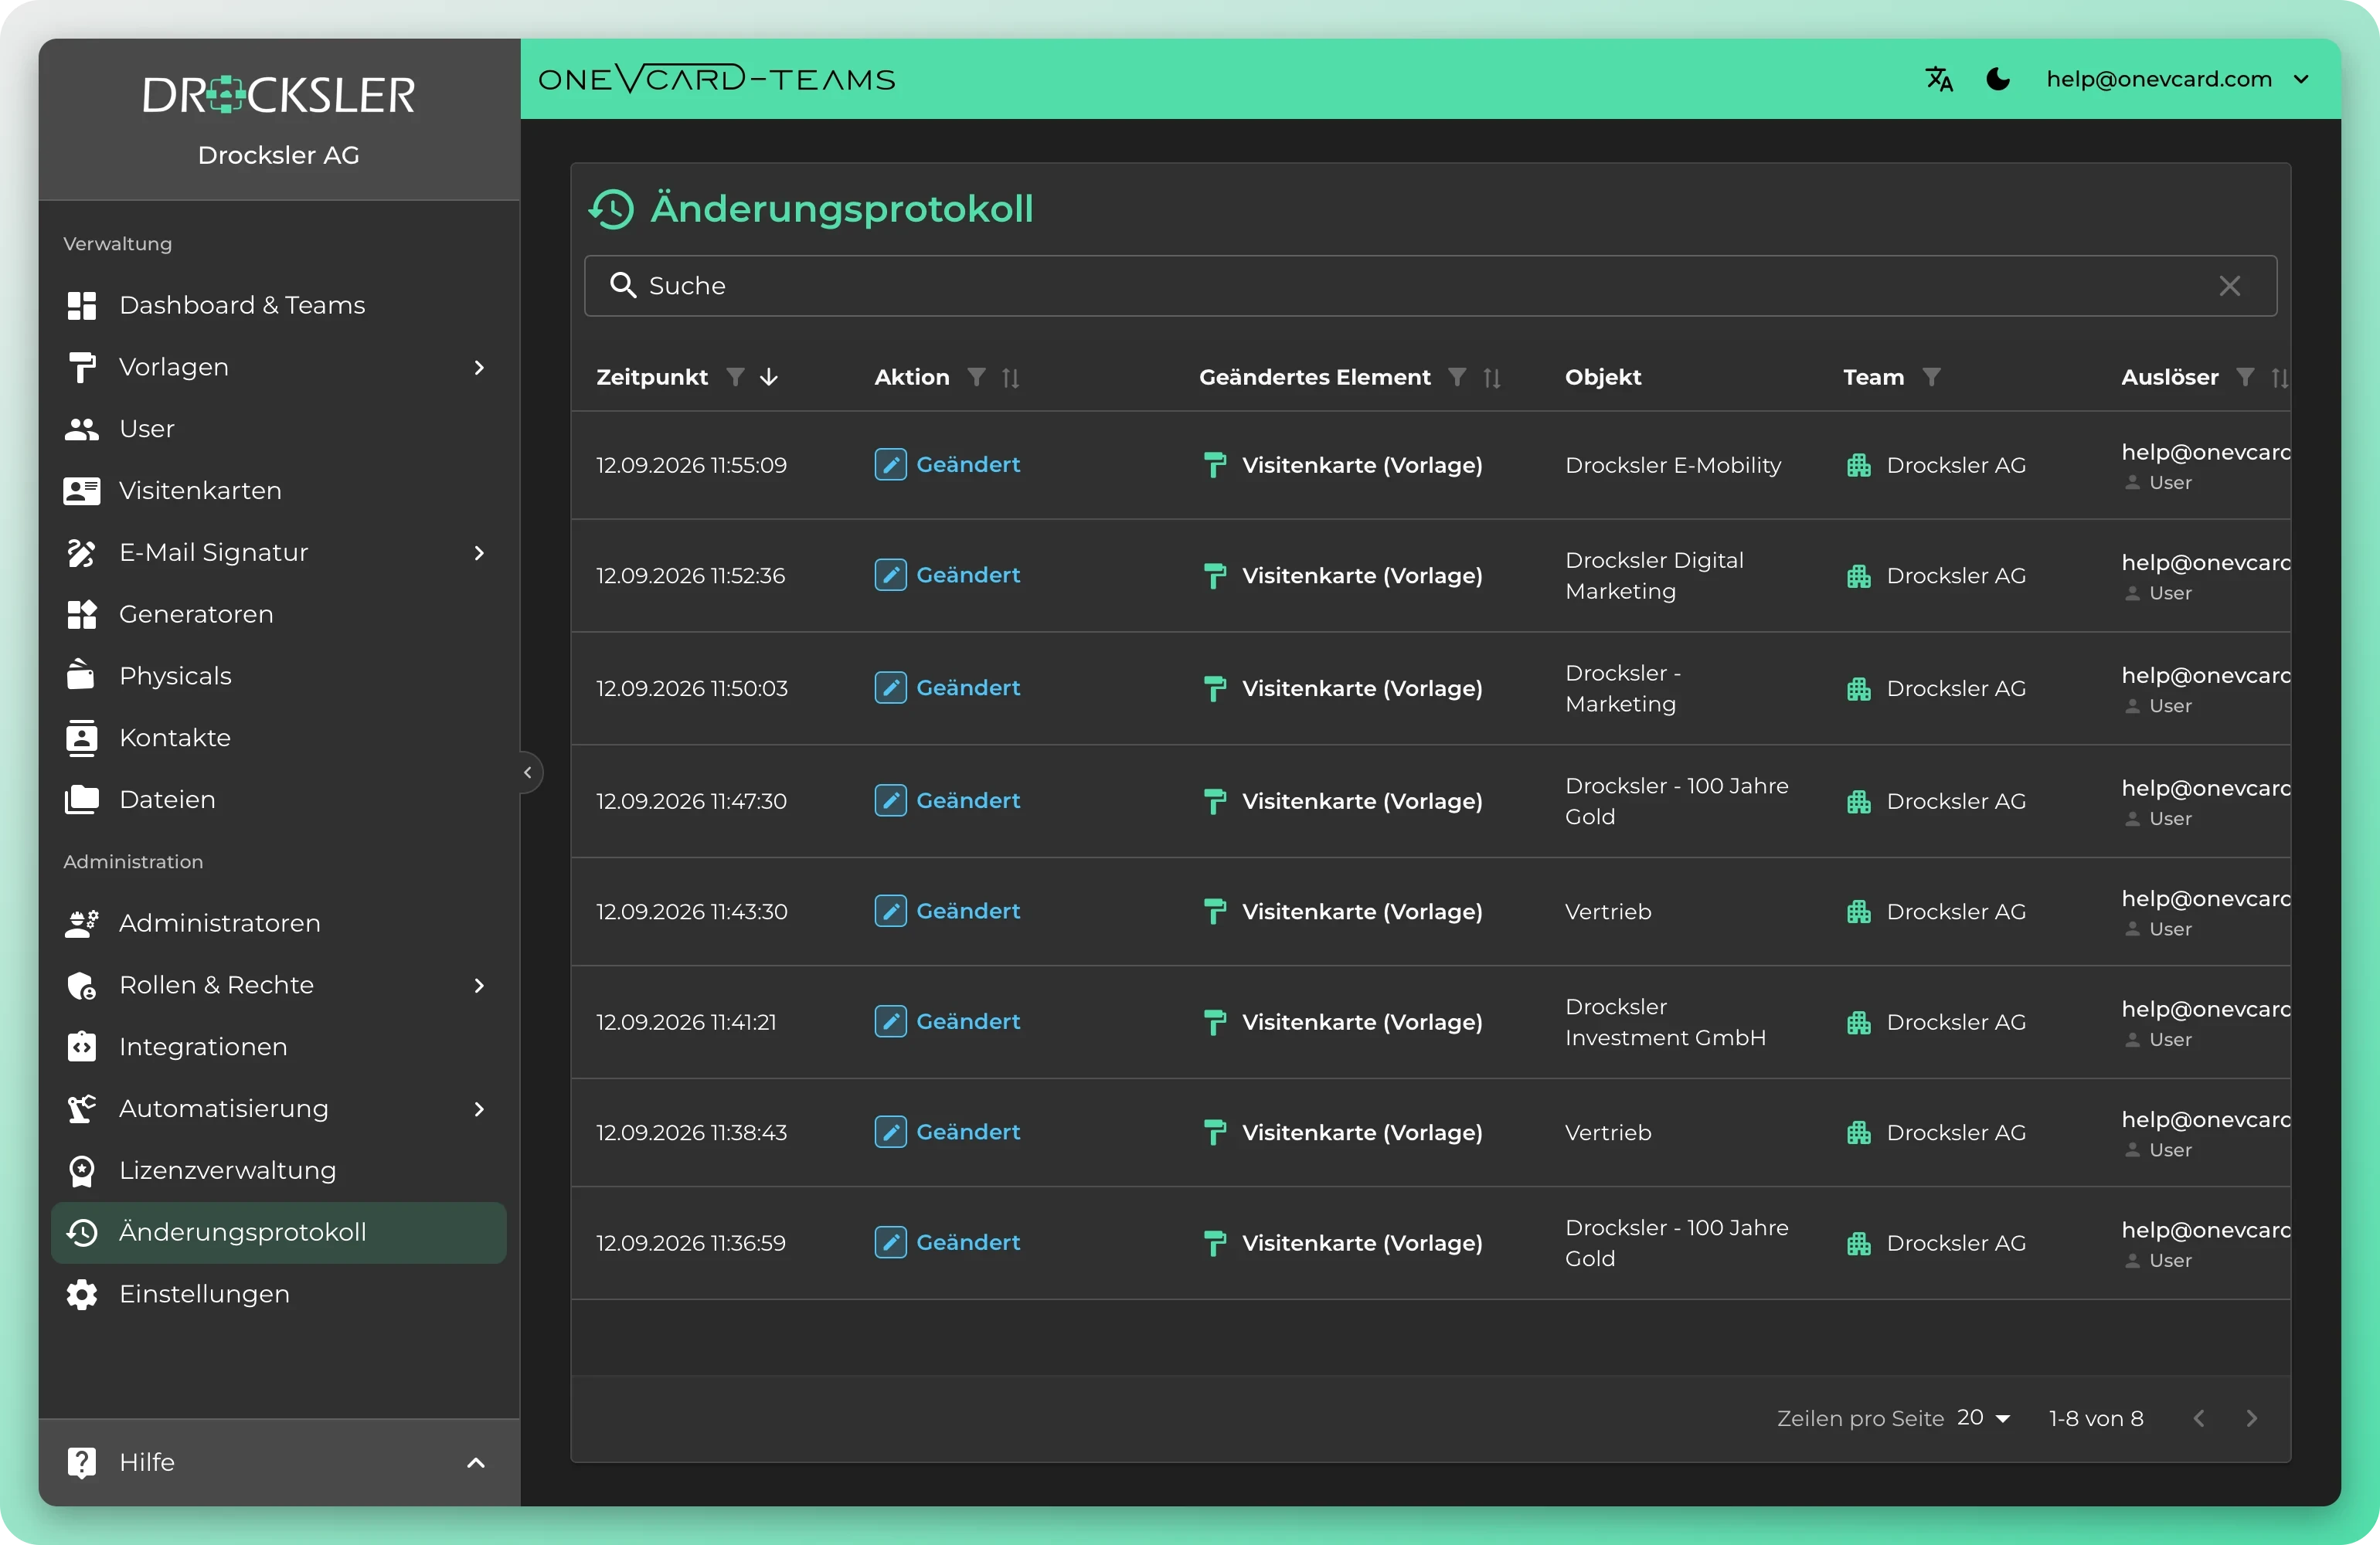
Cada organização recebe um registo de auditoria próprio. Regista de forma rastreável quem fez que alteração e quando, por exemplo em funções, permissões e definições. Assim, comprova a qualquer momento, perante as TI e a compliance, como os direitos evoluíram ao longo do tempo. O registo de auditoria está disponível apenas no plano Enterprise.
- Um registo de auditoria próprio por organização, bem separado das restantes organizações
- Regista quem fez que alteração em funções, direitos e definições e quando
- Cria rastreabilidade para a governação de TI, auditorias e provas de compliance
- Incluído apenas no plano Enterprise
Perguntas frequentes de TI e compliance
Posso bloquear campos individuais em vez de apenas áreas inteiras? ▼
Sim. A categoria de perfil contém interruptores individuais, por exemplo para nome próprio, apelido, número de telefone, e-mail, nome da empresa, cargo, departamento, data de nascimento e morada. Concede ou bloqueia cada campo individualmente por função, e o resto vem do modelo.
Os campos bloqueados são mostrados aos utilizadores? ▼
É você que decide. Nas definições da organização, define se os campos sem permissão de edição permanecem visíveis para os seus colaboradores ou ficam ocultos. O mesmo se aplica às áreas de administração bloqueadas.
Em que diferem as funções de equipa e de organização? ▼
As funções de organização aplicam-se globalmente e são válidas em todas as equipas, enquanto as funções de equipa só produzem efeito na respetiva equipa. Certas categorias como Produtos físicos, Ficheiros e Contactos/CRM só podem, de qualquer forma, ser definidas ao nível da organização e são transmitidas às equipas.
Quem decide quem cria cartões wallet ou fundos? ▼
Direitos de gerador dedicados tratam disso. Concede em separado se os utilizadores podem criar cartões Apple Wallet, cartões Google Wallet, fundos virtuais ou fundos de ecrã de bloqueio, e se podem desenhá-los eles próprios no designer de wallet.
Como protejo a própria administração de alterações não autorizadas? ▼
Através da matriz de permissões de administrador ao nível da organização. Atribui em separado quem pode gerir administradores de equipa, manter funções e direitos, editar integrações e definições, importar utilizadores e modelos e consultar a quota.
Existe um registo de quem alterou os direitos? ▼
Sim, no plano Enterprise. Cada organização recebe um registo de auditoria próprio, que regista de forma rastreável quem fez que alteração em funções, direitos e definições e quando. Assim, comprova perante as TI e a compliance como as permissões evoluíram ao longo do tempo.
Cada novo utilizador recebe automaticamente direitos sensatos? ▼
Sim. Cada novo utilizador recebe automaticamente a função predefinida. Forma a base a partir da qual cria outras funções com direitos mais finos.
Empresas de topo confiam nos cartões de visita digitais da oneVcard
Permissões que se adaptam à sua organização
Configuramos consigo o conceito de funções e direitos, do acesso ao nível do campo à matriz de permissões de administrador. Marque uma conversa sem compromisso.