Роли и права, контролируемые поле за полем
Определяйте для каждой роли, какое отдельное поле пользователю разрешено редактировать и что задаёт шаблон. Управляйте генераторами wallet и фонов, разделяйте права команды и права организации и управляйте администраторами через отдельную матрицу разрешений.
Что вы контролируете до мельчайших деталей
Около 118 отдельных разрешений, организованных по категориям: профиль, ссылки, дизайн, настройки, генераторы и права администраторов.
Доступ на уровне полей
Предоставляйте или блокируйте отдельные поля профиля: имя, фамилию, номер телефона, e-mail, название компании, должность, отдел, адрес или дату рождения. Всё, что вы блокируете, задаётся шаблоном команды.
Ссылки по платформам
Решайте для каждой платформы, разрешено ли пользователю самостоятельно вести ссылку, от LinkedIn, Xing и Instagram до ссылок на ваш собственный сайт. Так обязательные каналы задаются централизованно.
Разрешения для генераторов
Определяйте, кто может создавать карты Apple Wallet и Google Wallet, виртуальные фоны и фоны экрана блокировки, и открыт ли конструктор wallet для индивидуальных карт.
Дизайн под контролем
Выборочно разрешайте редактирование логотипа, фото профиля, дизайна QR-Code, цвета фона, шрифта, темы и вкладки макета. Ваш корпоративный дизайн остаётся единым.
Защита чувствительных областей
Физическими продуктами, файлами команды и контактами/CRM можно управлять только на уровне организации, в контексте команды они заблокированы. Глобальные правила действуют везде.
Матрица разрешений администраторов
Отдельная концепция определяет, кто может управлять администраторами команды, ролями, интеграциями и настройками и кто может видеть квоту.
Что всегда задаёт организация
Некоторые области намеренно остаются в ведении руководства: Physicals, файлами и контактами / CRM вы управляете только на уровне организации, как и созданием личных визитных карточек и отправкой функциональных писем. Администраторы команд не могут переопределить эти настройки. Так ваши правила по защите данных, экспорту CRM и доступу к файлам надёжно действуют в каждой команде.
Роли и права
Управление по каждому полю, для каждой роли
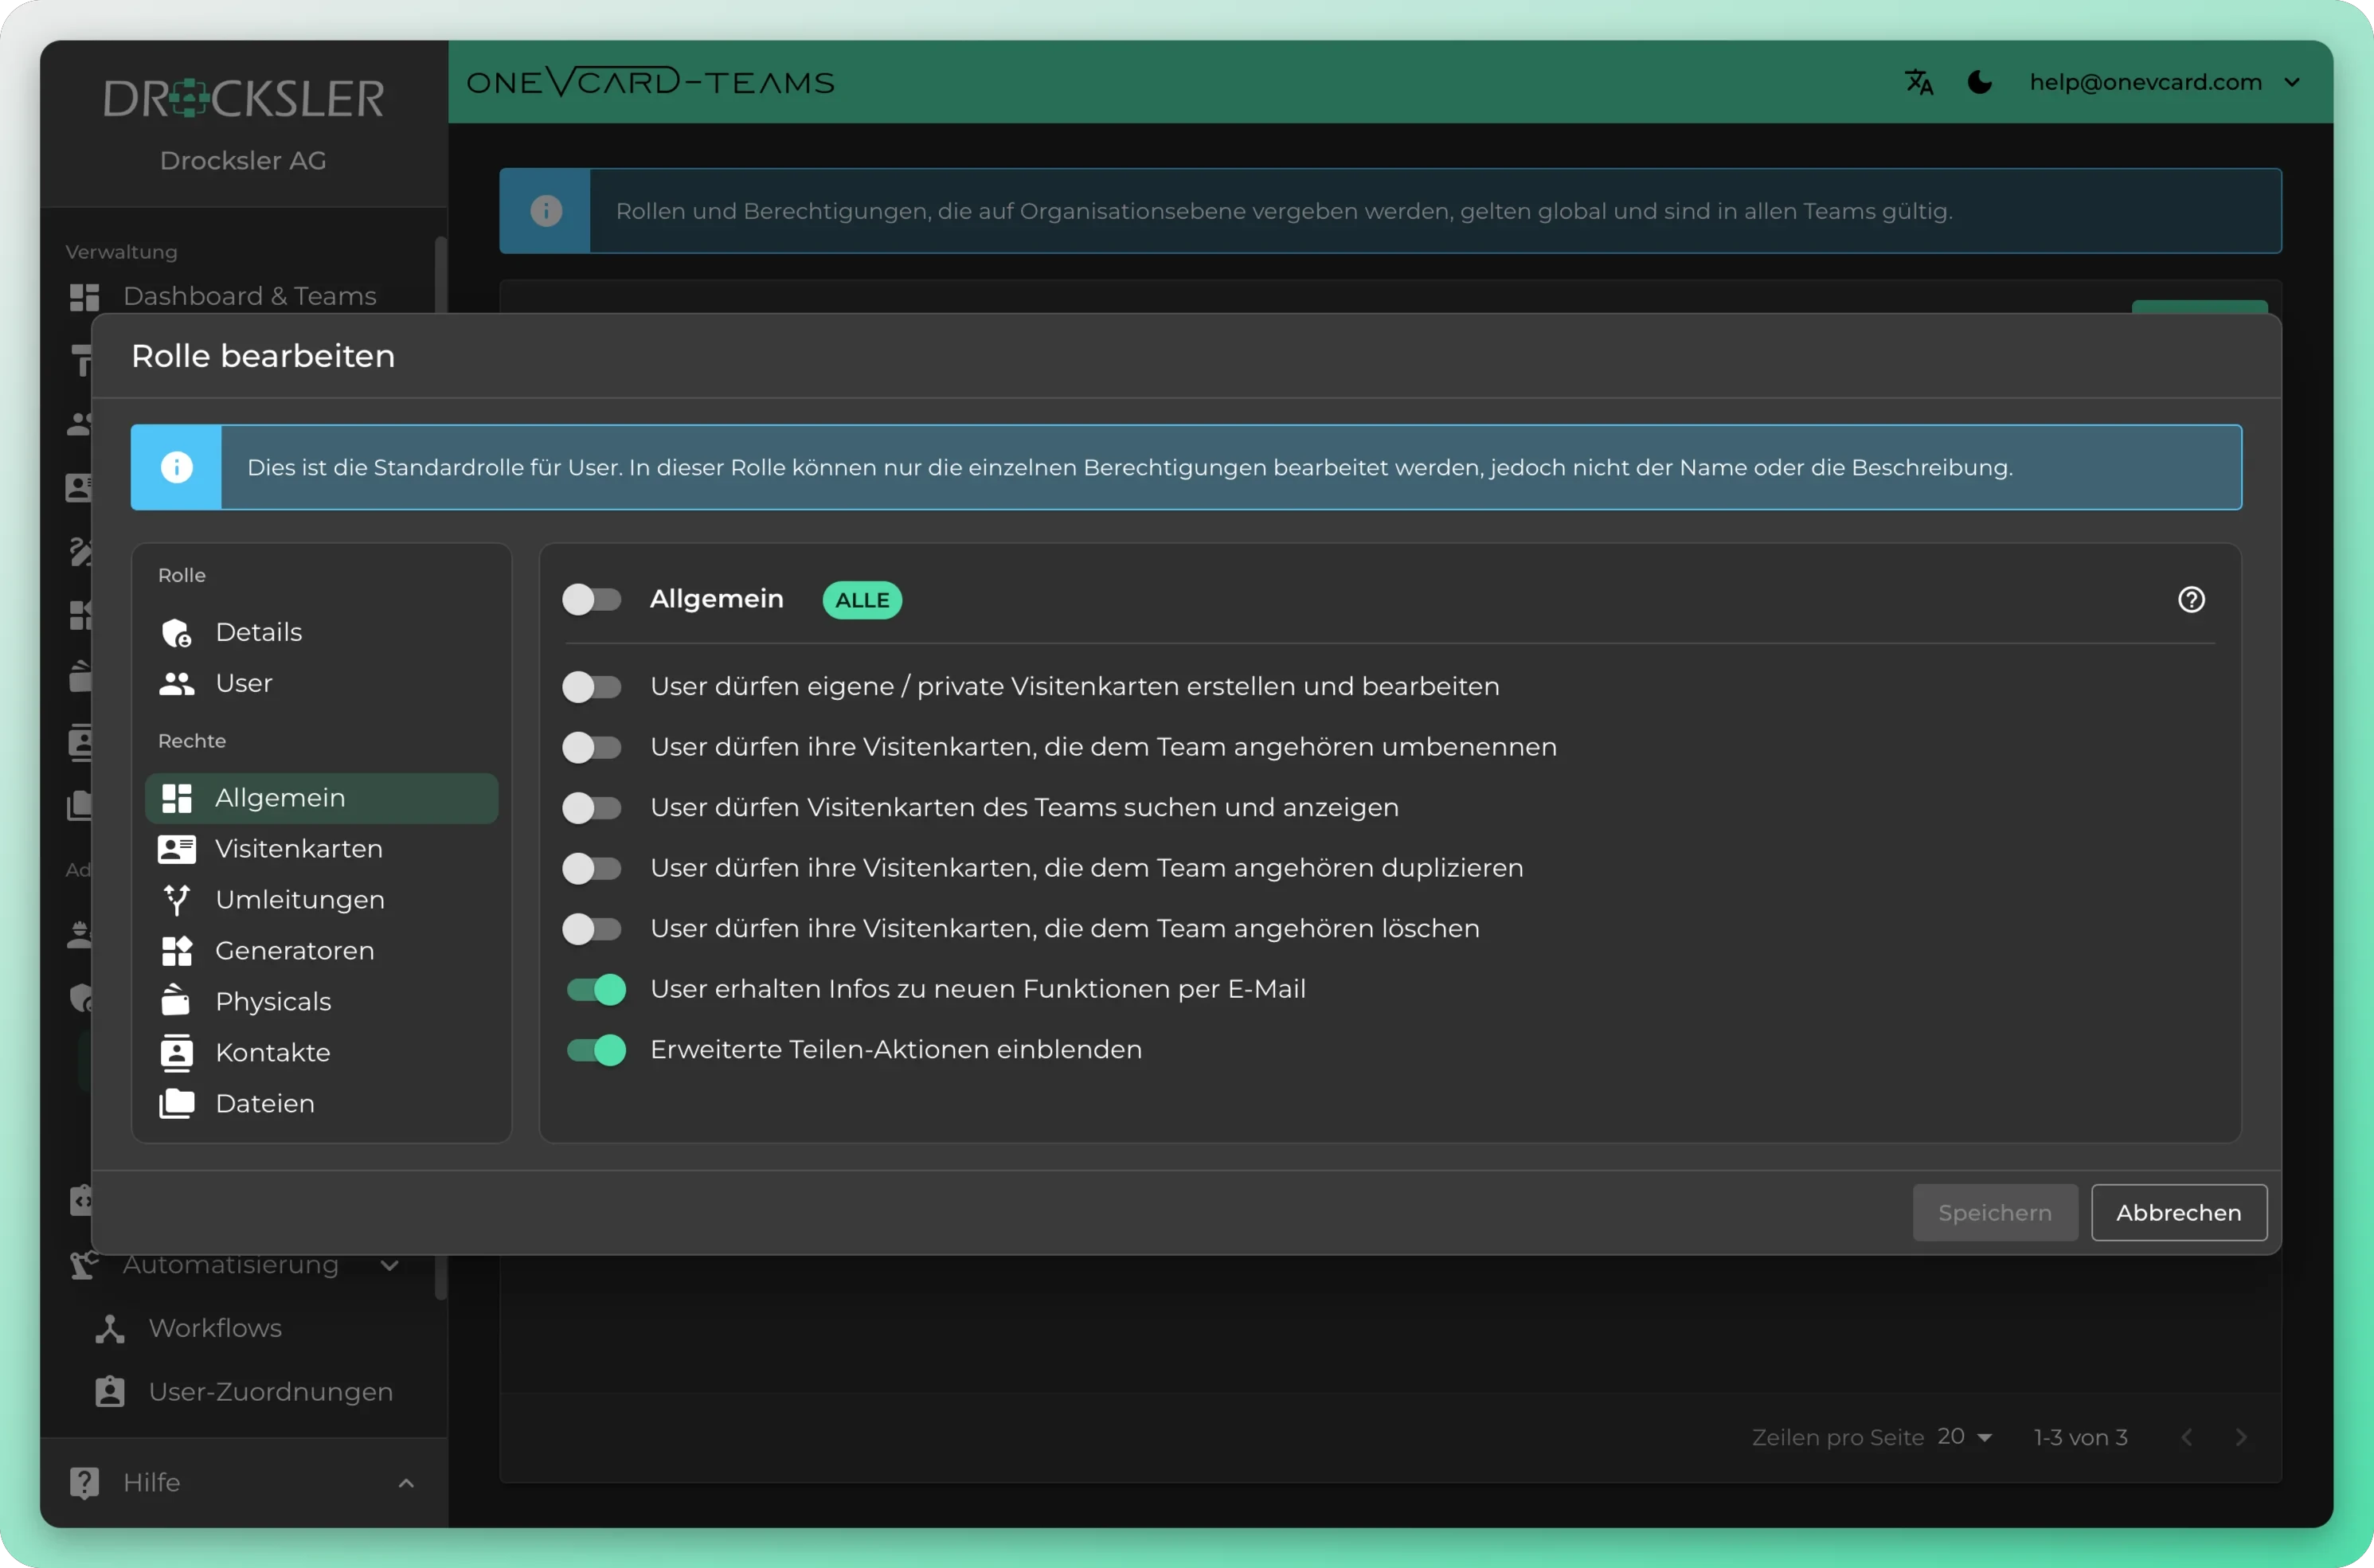
Настраивайте роли до мельчайших деталей
Задаёте для каждой роли точно, кто что может видеть и менять. От доступа на чтение до полного управления, чётко разделённого по зонам ответственности.
Управляйте администраторами и правилами централизованно
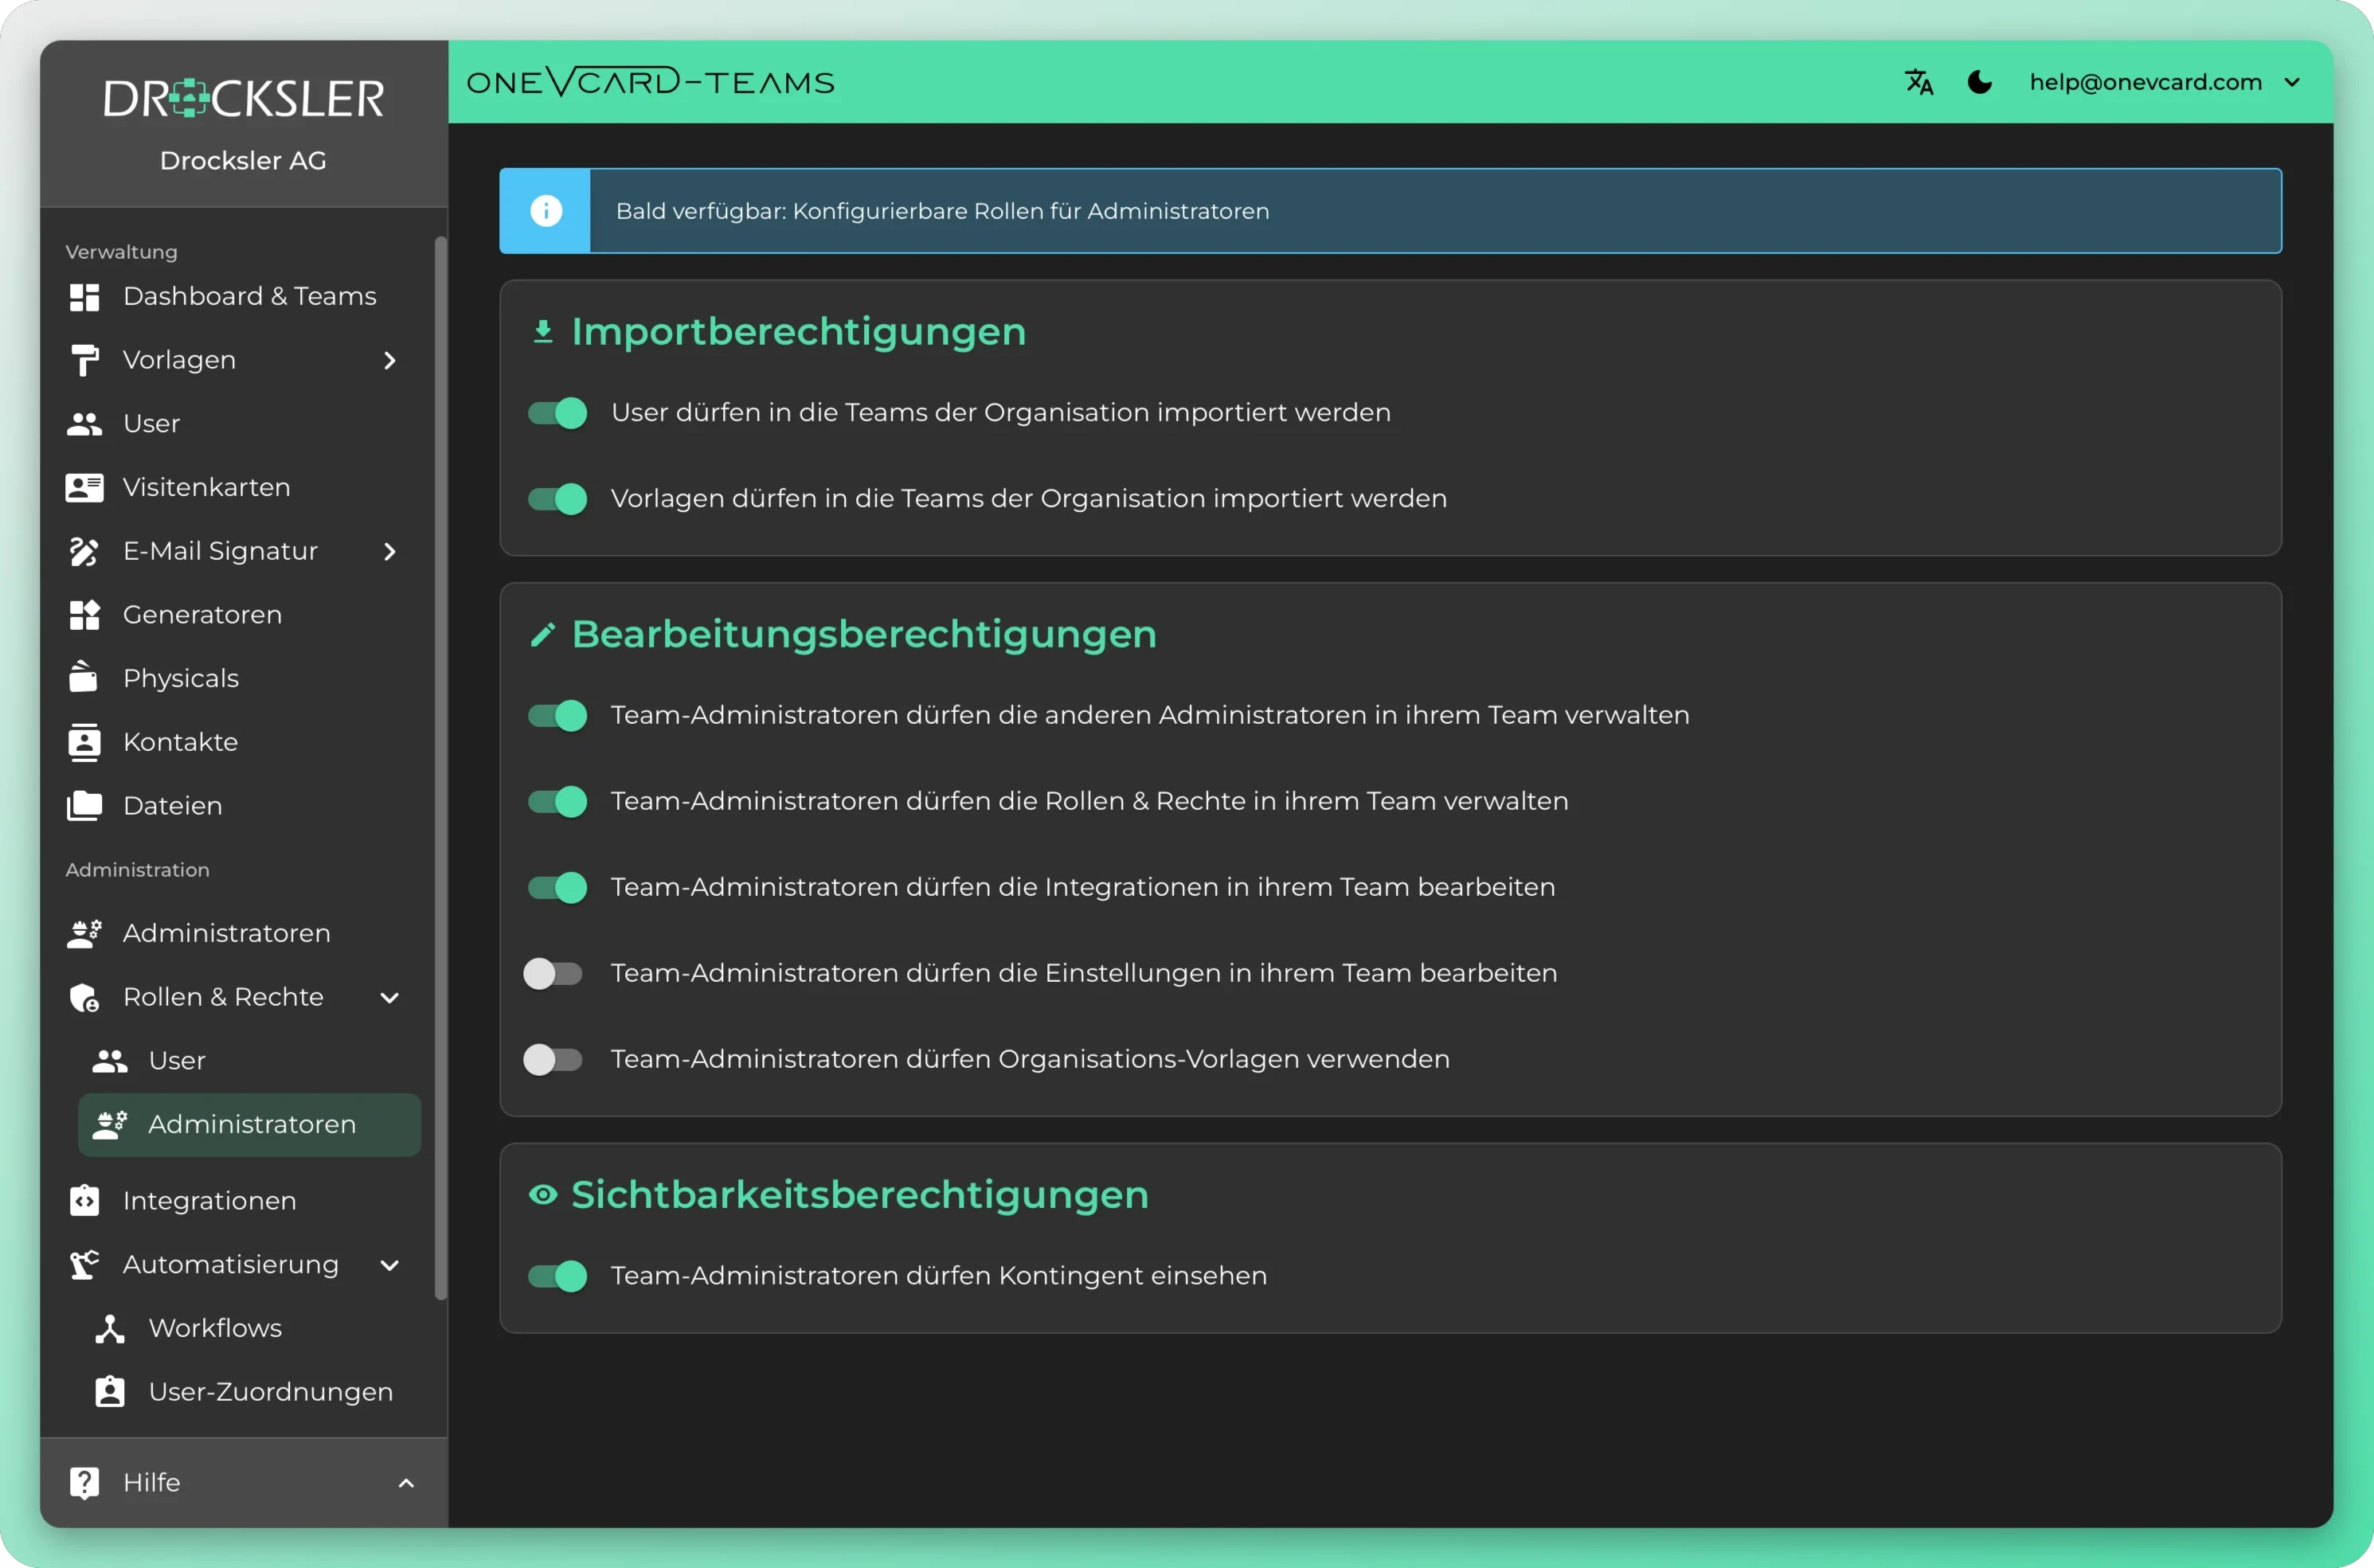
Определяйте, кто может администрировать, и задавайте правила для всей организации в одном месте. Изменения сразу действуют для всей команды.
Управление для крупных организаций
Как вы настраиваете роли
- 1
Создайте роль
В панели команды или организации откройте пункт меню «Разрешения», затем «Роли пользователей» и нажмите «Создать». Задайте имя длиной до 50 символов и необязательное описание.
- 2
Задайте права по категориям
В диалоге «Редактировать роль» вы выбираете категорию слева, например «Профиль», «Ссылки» или «Дизайн». Каждое разрешение является отдельным переключателем, а категории карт построены как разворачиваемые секции.
- 3
Назначьте пользователей
В области «Пользователи» вы добавляете пользователей в роль или снова удаляете их. Каждый новый пользователь автоматически начинает с роли по умолчанию.
- 4
Определите видимость и сохраните
В настройках организации вы решаете, остаются ли заблокированные поля видимыми для пользователей или исчезают. «Сохранить» активно только при наличии изменений.
Матрица разрешений администраторов в деталях
На уровне организации вы определяете в отдельной категории, что разрешено администраторам команды. Изменения сохраняются сразу.
Права импорта
Контролируйте, можно ли импортировать пользователей в команды организации и можно ли импортировать шаблоны в масштабах всей организации.
Управление администраторами
Разрешите администраторам команды управлять другими администраторами в своей команде, отдельно от всех остальных прав.
Роли и права
Откройте возможность управлять ролями и правами в собственной команде, без доступа к другим разделам администрирования.
Интеграции
Определите, могут ли администраторы команды редактировать интеграции своей команды.
Настройки
Решите, можно ли изменять настройки команды, такие как логотип, название, администратор контактов и язык по умолчанию.
Квота и шаблоны
Откройте доступ к лицензионному контингенту и разрешите использование шаблонов организации.
Аудит-лог для каждой организации
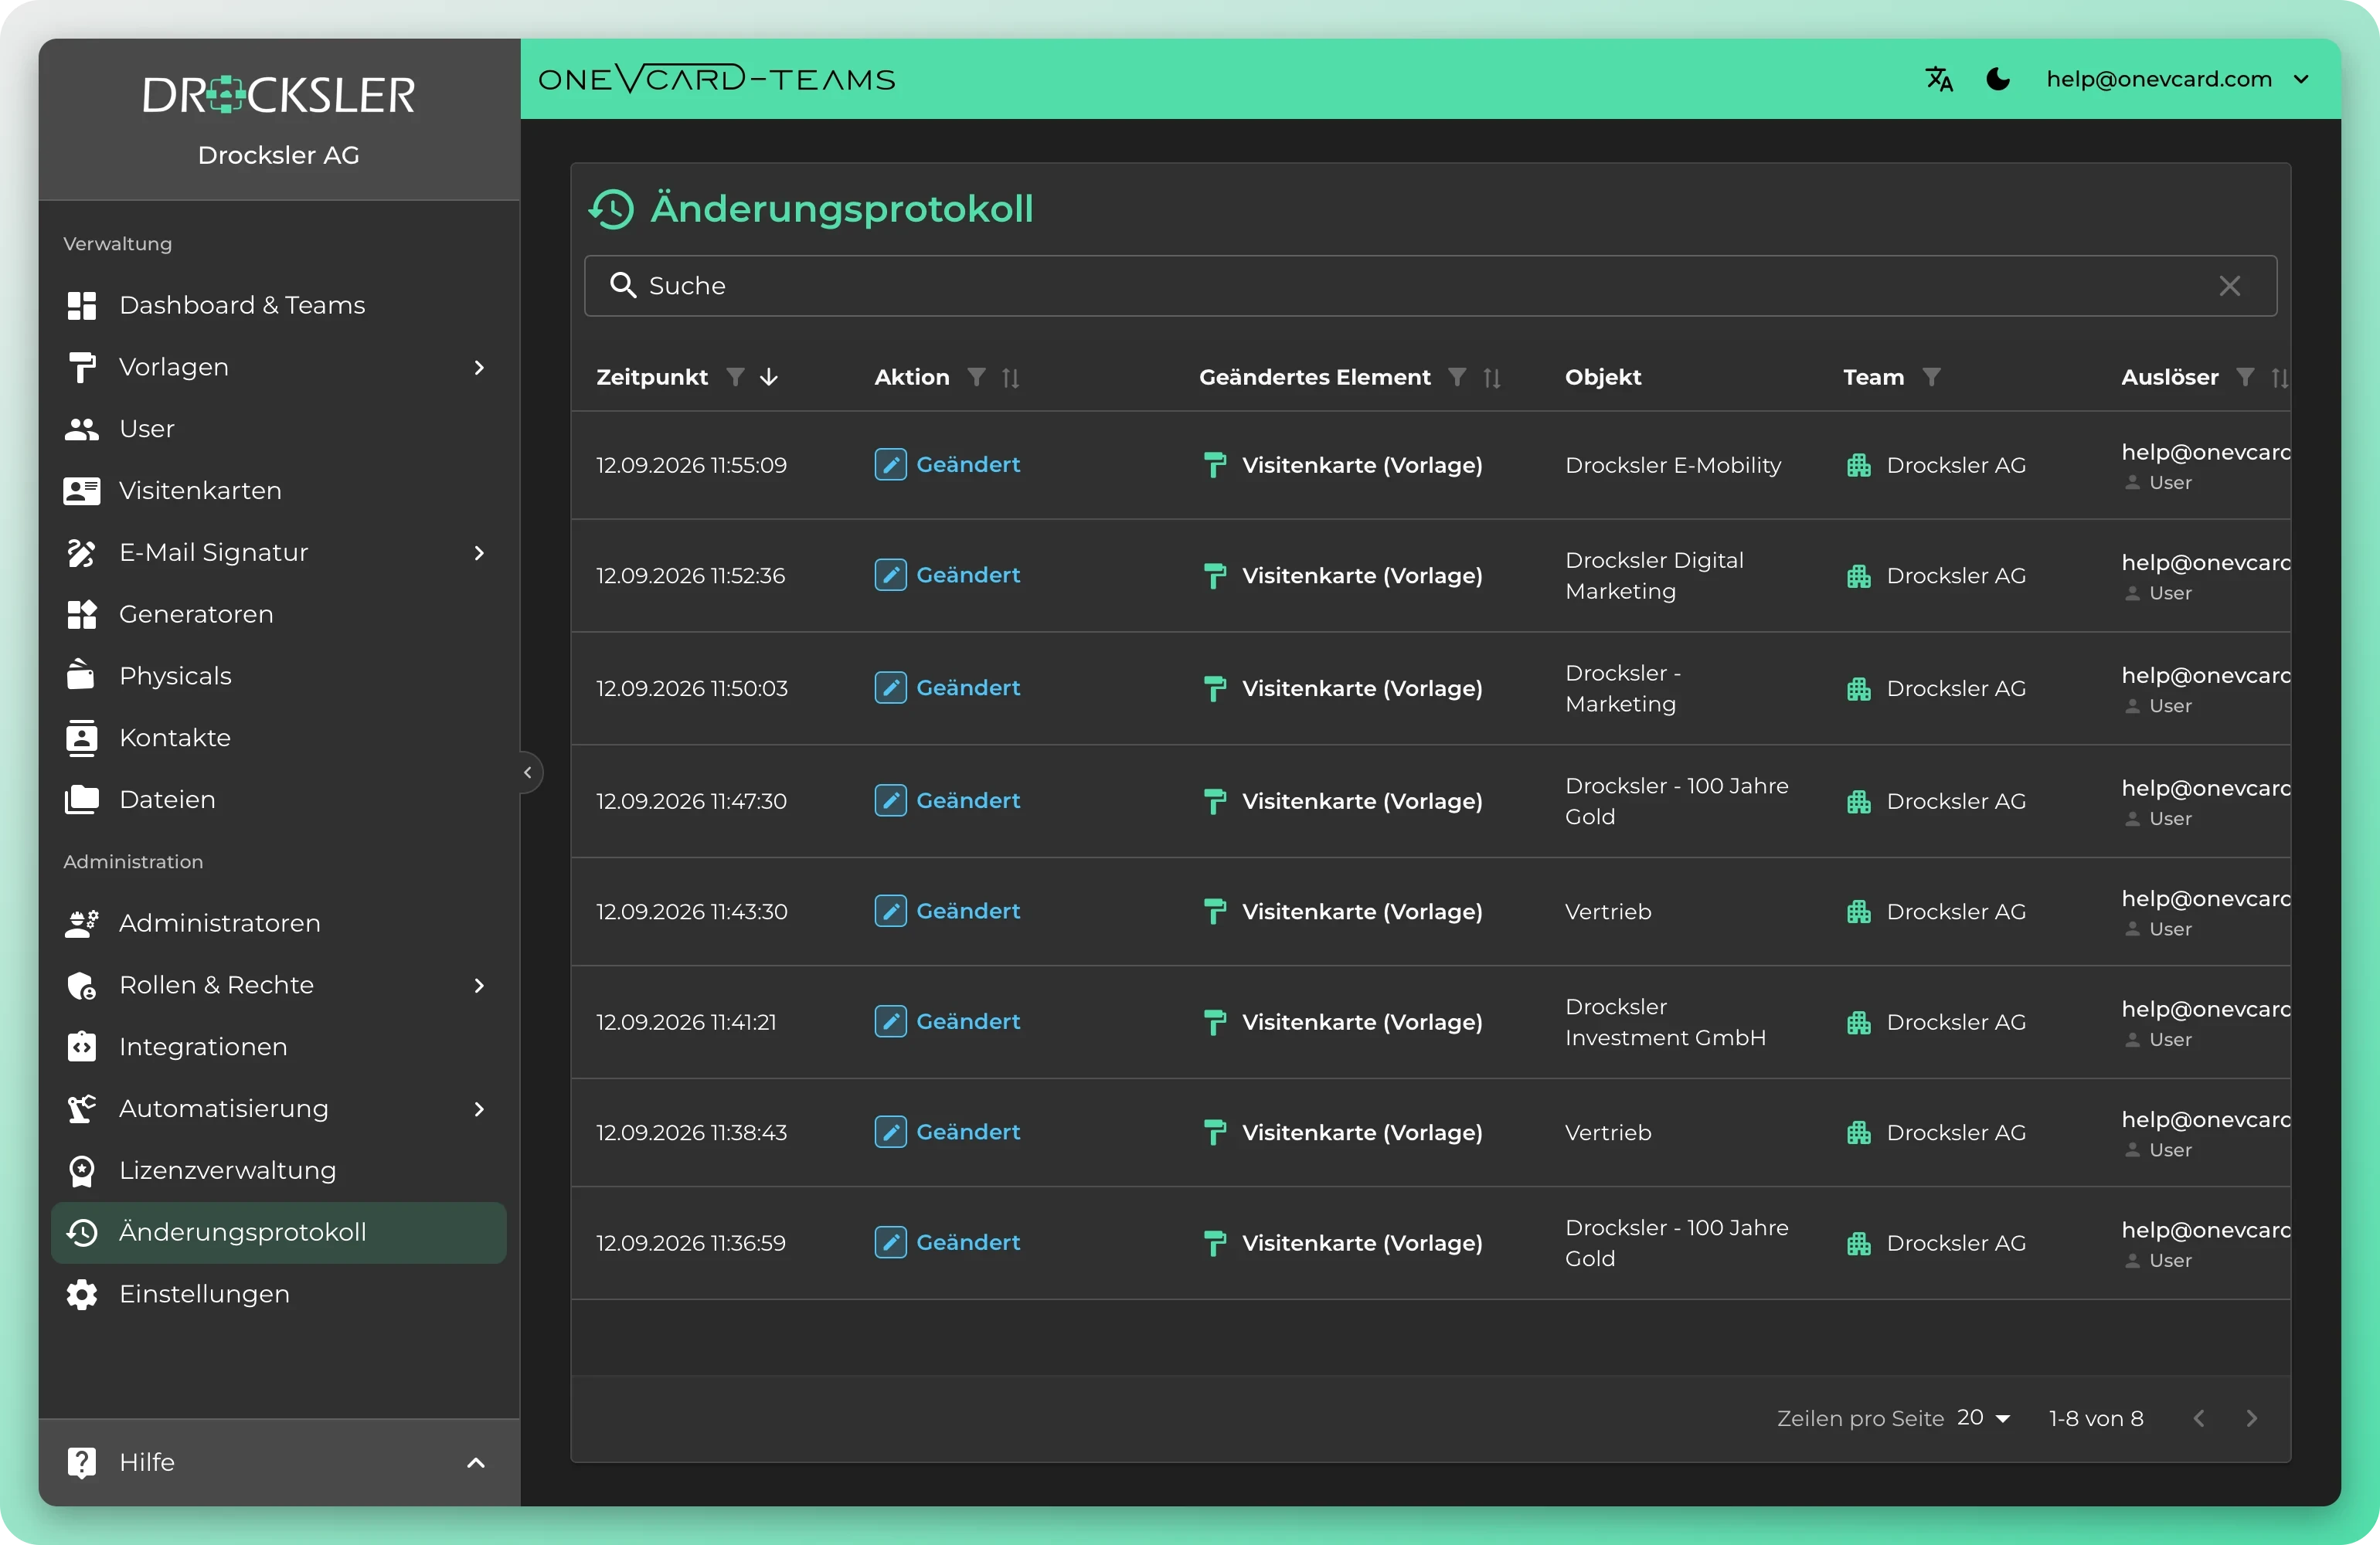
Каждая организация получает собственный аудит-лог. Он в понятной форме фиксирует, кто, когда и какое изменение внёс, например в роли, разрешения и настройки. Так вы в любой момент подтверждаете перед ИТ и комплаенсом, как права развивались со временем. Аудит-лог доступен только в плане Enterprise.
- Отдельный аудит-лог для каждой организации, чётко отделённый от других организаций
- Фиксирует, кто, когда и какое изменение внёс в роли, права и настройки
- Обеспечивает прослеживаемость для ИТ-управления, аудитов и подтверждений комплаенса
- Входит только в план Enterprise
Частые вопросы от ИТ и комплаенса
Могу ли я блокировать отдельные поля вместо целых областей? ▼
Да. Категория «Профиль» содержит отдельные переключатели, например для имени, фамилии, номера телефона, e-mail, названия компании, должности, отдела, даты рождения и адреса. Вы предоставляете или блокируете каждое поле индивидуально для роли, а остальное берётся из шаблона.
Показываются ли заблокированные поля пользователям? ▼
Это решаете вы. В настройках организации вы определяете, остаются ли поля без права редактирования видимыми для ваших сотрудников или скрываются. То же самое касается заблокированных областей управления.
Чем различаются роли команды и организации? ▼
Роли организации действуют глобально и применимы во всех командах, тогда как роли команды действуют только в соответствующей команде. Определённые категории, такие как «Физические продукты», «Файлы» и «Контакты/CRM», в любом случае можно задать только на уровне организации, и они передаются в команды.
Кто решает, кто создаёт wallet-карты или фоны? ▼
Этим занимаются отдельные права генераторов. Вы предоставляете отдельно, разрешено ли пользователям создавать карты Apple Wallet, карты Google Wallet, виртуальные фоны или фоны экрана блокировки, и могут ли они оформлять их сами в конструкторе wallet.
Как защитить само администрирование от несанкционированных изменений? ▼
Через матрицу разрешений администраторов на уровне организации. Вы отдельно назначаете, кто может управлять администраторами команды, вести роли и права, редактировать интеграции и настройки, импортировать пользователей и шаблоны и просматривать квоту.
Есть ли журнал того, кто менял права? ▼
Да, в плане Enterprise. Каждая организация получает собственный аудит-лог, который в понятной форме фиксирует, кто, когда и какое изменение внёс в роли, права и настройки. Так вы подтверждаете перед ИТ и комплаенсом, как разрешения развивались со временем.
Получает ли каждый новый пользователь автоматически разумные права? ▼
Да. Каждый новый пользователь автоматически получает роль по умолчанию. Она образует основу, из которой вы создаёте дальнейшие роли с более тонкими правами.
Ведущие компании выбирают цифровые визитные карточки от oneVcard
Разрешения, подходящие вашей организации
Мы вместе с вами настроим концепцию ролей и прав, от доступа на уровне полей до матрицы разрешений администраторов. Запишитесь на необязывающий разговор.