您可掌控到的每一处细节
约 118 项独立权限,归入个人资料、链接、设计、设置、生成器和管理员权利等类别。
字段级访问
授予或锁定单个个人资料字段:名、姓、电话号码、电子邮件、公司名称、职称、部门、地址或出生日期。凡是您锁定的内容,均由团队模板设定。
按平台设置链接
针对每个平台决定用户是否可自行维护链接,从 LinkedIn、Xing 和 Instagram 到您自己的网站链接。这样可让必需的渠道得以集中设定。
生成器权限
确定谁可创建 Apple Wallet 和 Google Wallet 名片、虚拟背景和锁屏背景,以及钱包设计器是否开放供创建自定义名片。
设计尽在掌控
有选择地启用对标识、头像、QR 码设计、背景颜色、字体、主题和布局选项卡的编辑。让您的企业设计保持一致。
保护敏感区域
实体产品、团队文件以及联系人/CRM 只能在组织层级控制,并在团队上下文中锁定。全局规则随处适用。
管理员权限矩阵
一套独立的机制管控谁可管理团队管理员、角色、集成和设置,以及谁可查看配额。
组织始终设定的内容
有些权限我们特意只交由管理层掌控:Physicals、文件以及联系人 / CRM 只能在组织层面进行管理,创建私人名片和发送功能性邮件也是如此。团队管理员无法覆盖这些设定。这样一来,你为数据保护、CRM 导出和文件访问制定的规则就能可靠地适用于每一个团队。
角色与权限
逐字段、按角色精细控制
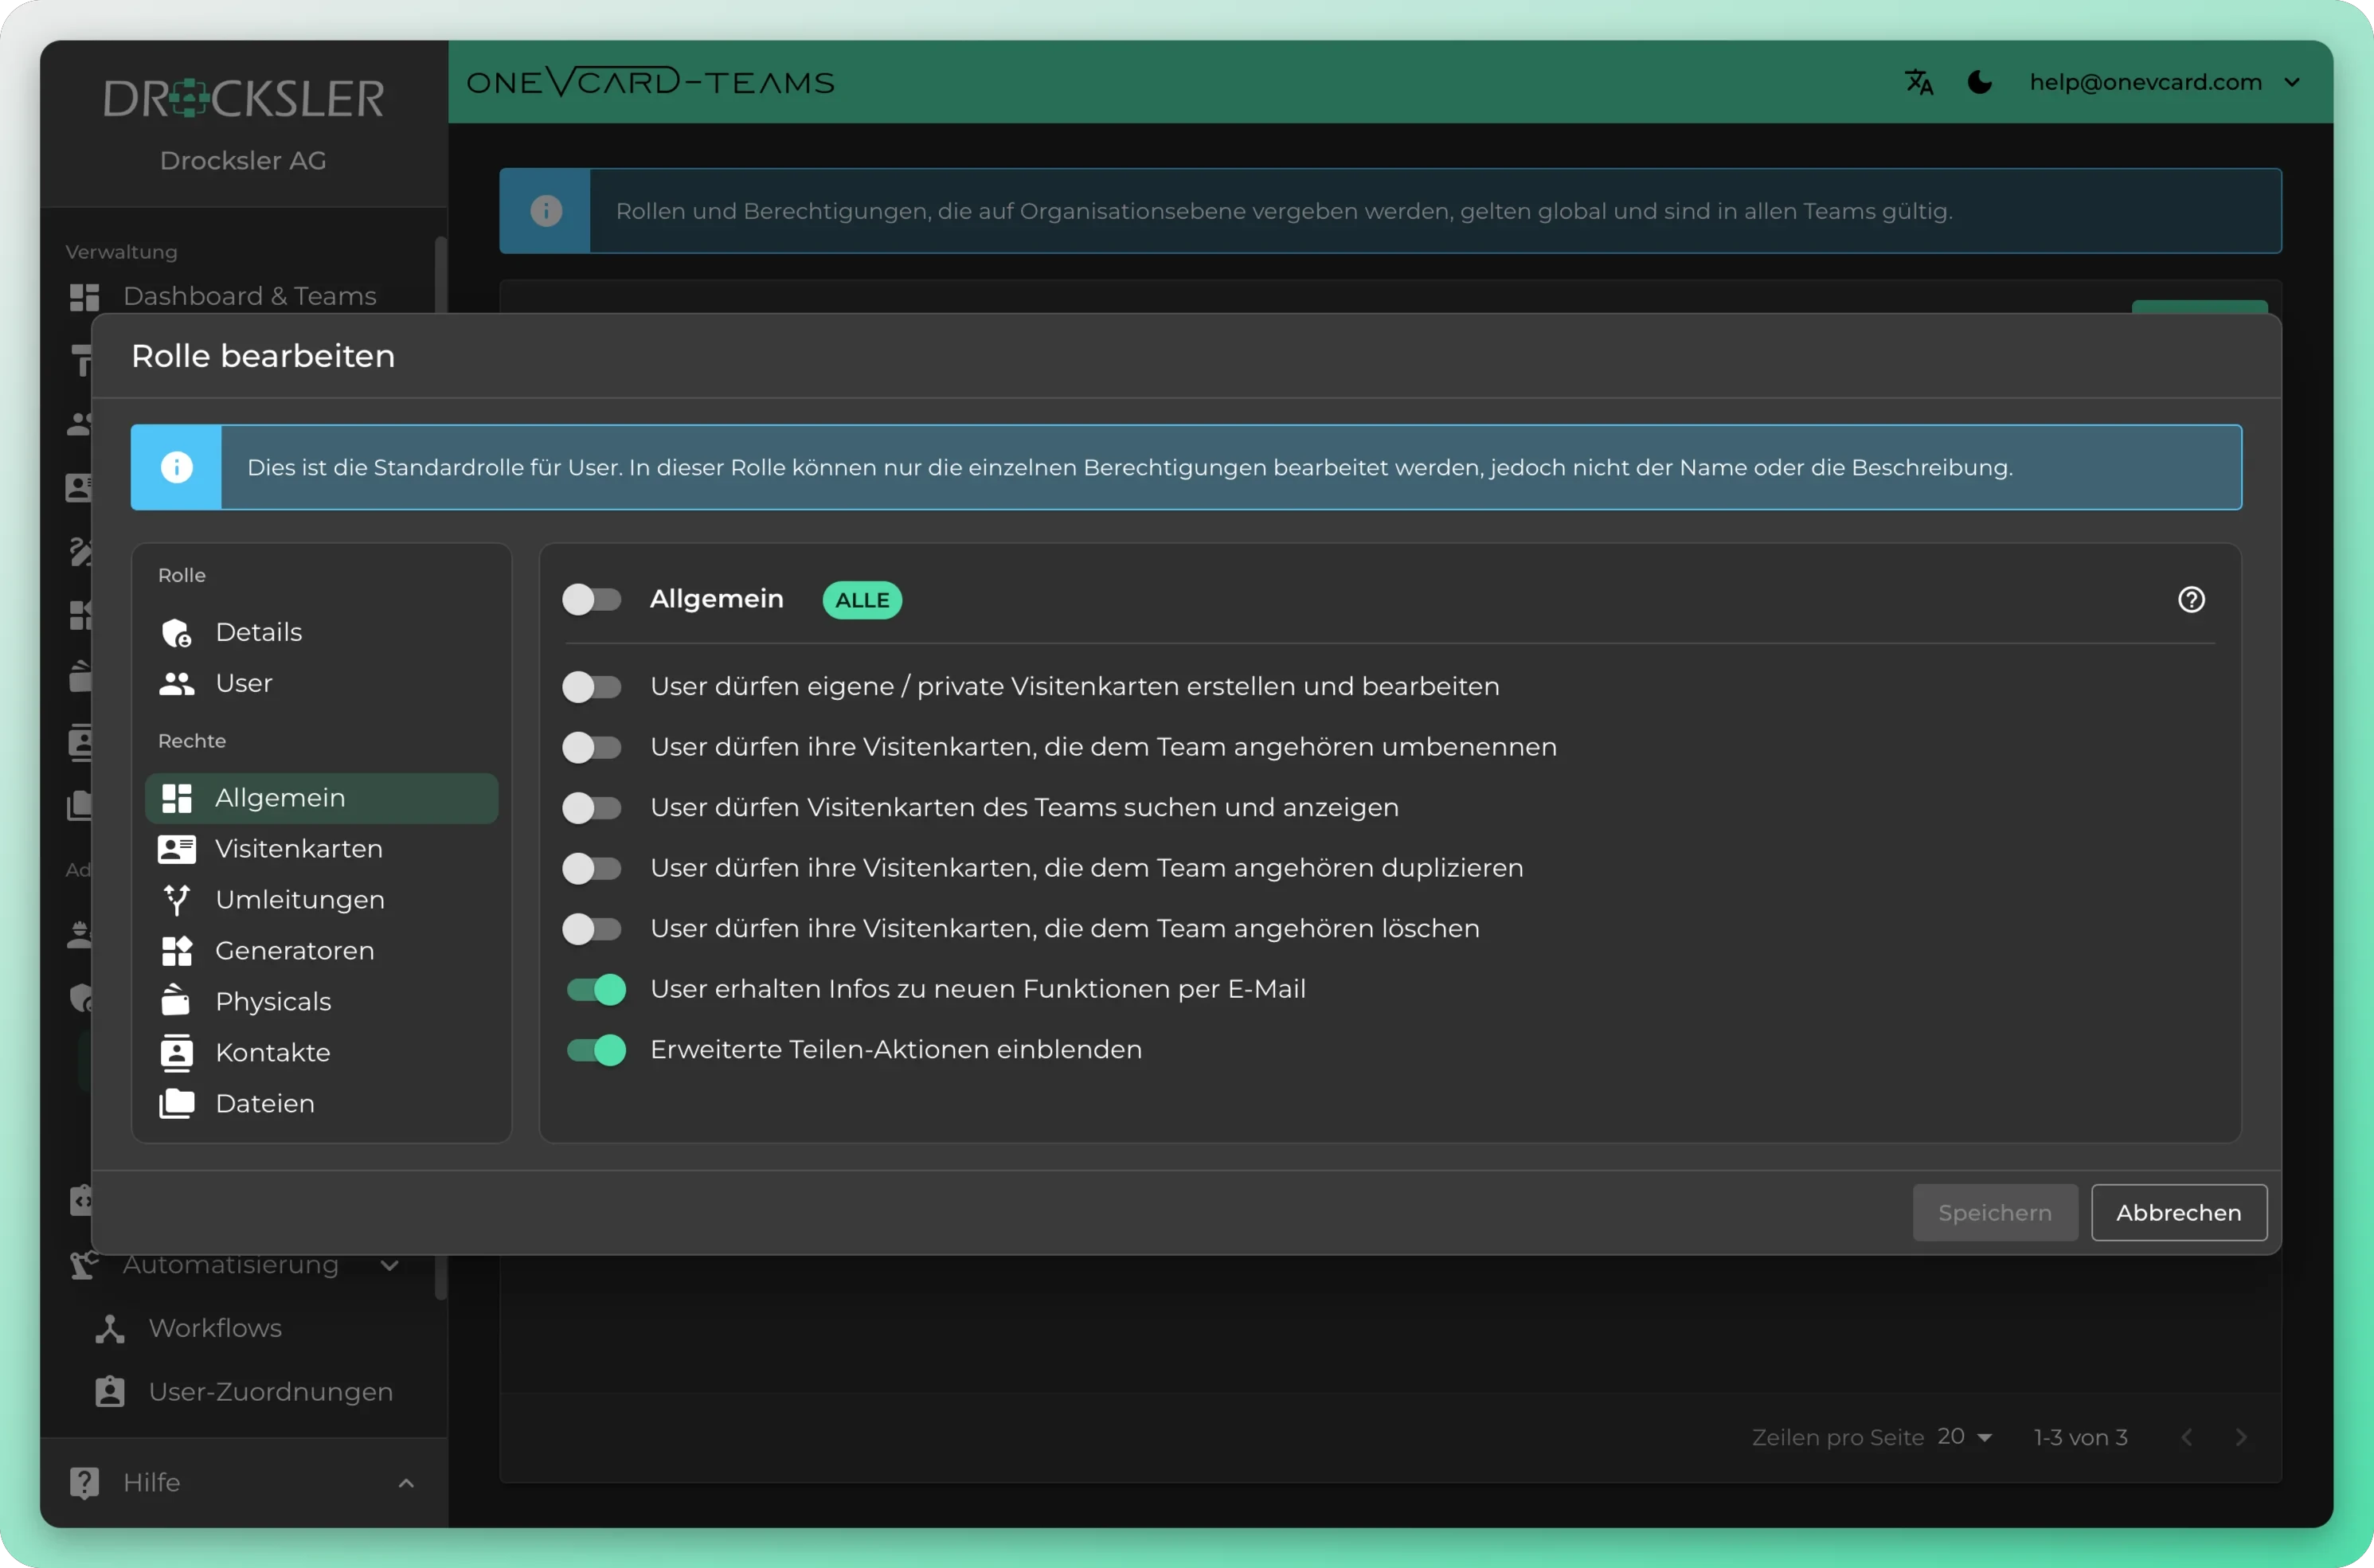
精细设定每个角色的权限
为每个角色精确定义谁可以查看、谁可以修改。从只读权限到完整管理权限,按职责清晰划分。
集中掌控管理员与组织规范
在同一处设定谁有管理权限,并存放面向全组织的统一规范。改动即刻对整个团队生效。
面向大型组织的治理
如何设置角色
- 1
创建角色
在团队或组织仪表盘中,打开“权限”菜单项,然后进入“用户角色”,点击“新建”。为其指定一个最多 50 个字符的名称和一段可选的描述。
- 2
按类别设置权利
在“编辑角色”对话框中,您可在左侧选择一个类别,例如个人资料、链接或设计。每项权限都是独立的开关,名片类别以可展开的区块形式构建。
- 3
分配用户
在“用户”区域中,您可将用户添加到该角色或再次将其移除。每位新用户都会自动以默认角色开始。
- 4
定义可见性并保存
在组织设置中,您可决定被锁定的字段是否对用户保持可见,还是隐藏。只有在存在变更时,“保存”才会激活。
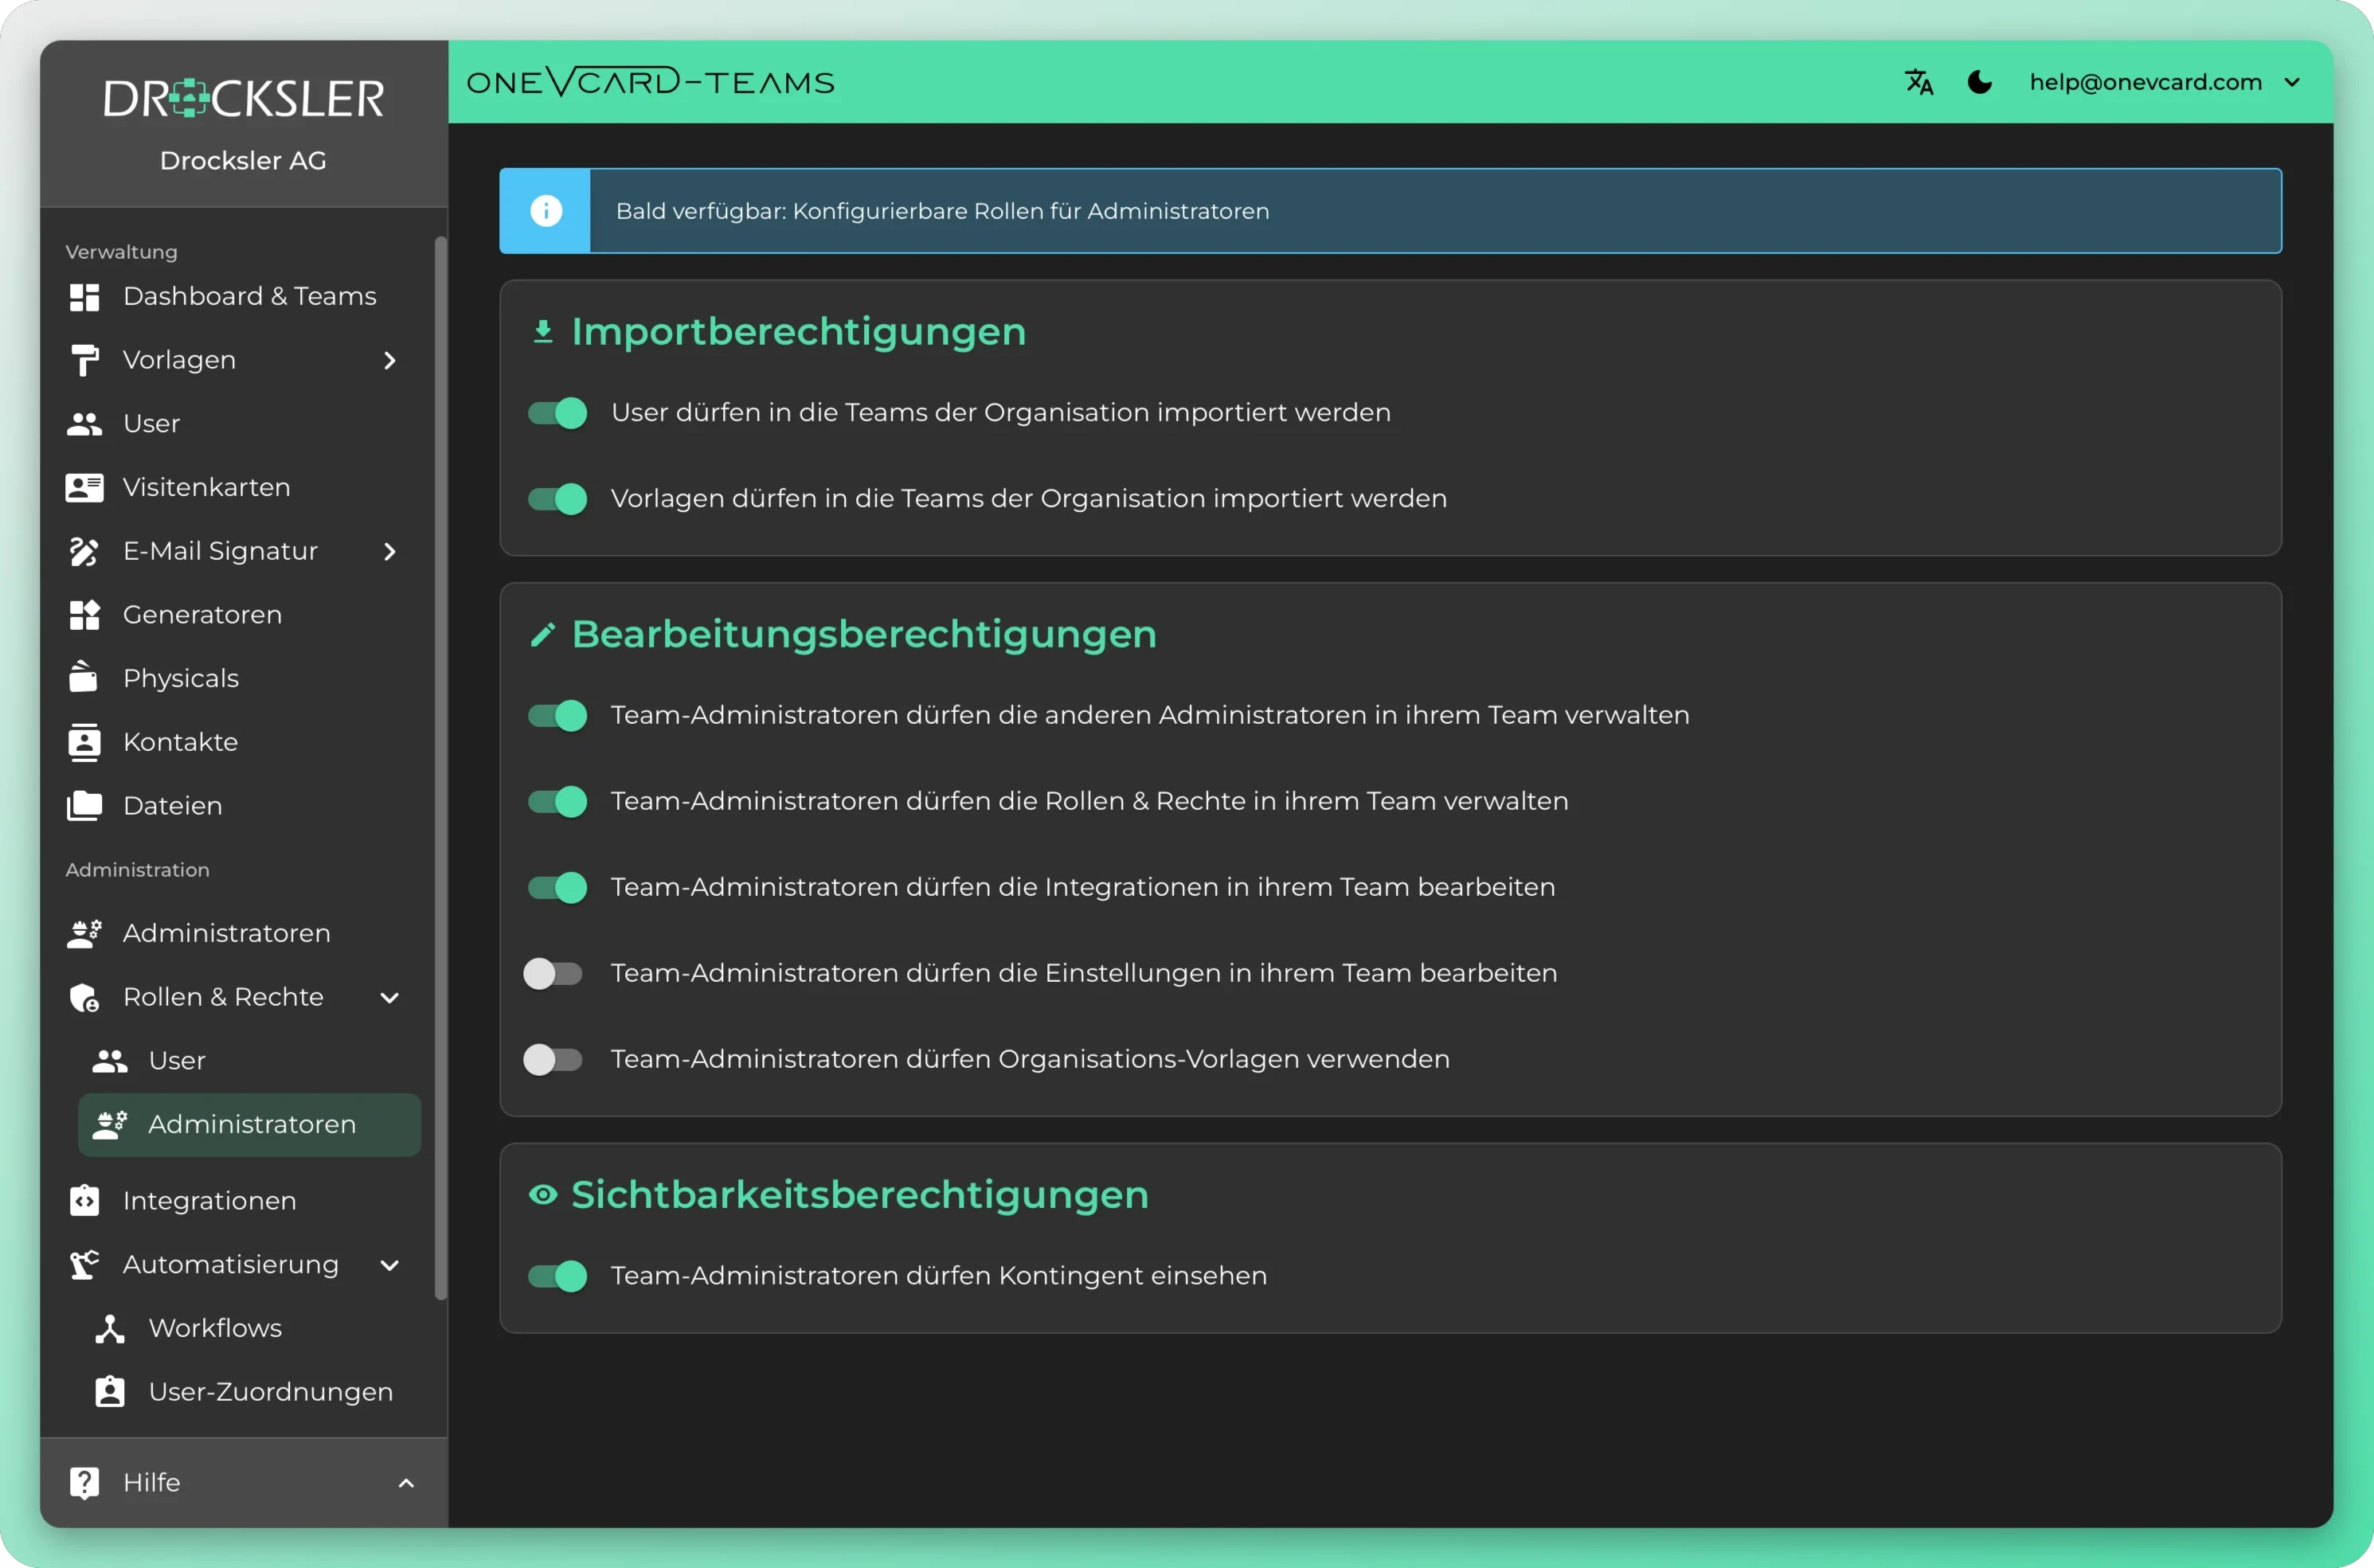
详解管理员权限矩阵
在组织层级,您可将其作为一个专属类别,定义团队管理员可执行的操作。变更会立即保存。
导入权利
控制是否可将用户导入组织的各团队,以及是否可在组织范围内导入模板。
管理管理员
允许团队管理员在自己的团队中管理其他管理员,该权限与所有其他权限相互独立。
角色与权利
开放在自己团队中维护角色与权限的能力,同时不授予对其他管理区域的访问权限。
集成
设定团队管理员是否可以编辑本团队的集成。
设置
决定是否可以更改团队设置,例如徽标、名称、联系人管理员和默认语言。
配额与模板
开放对许可额度的查看权限,并允许使用组织模板。
每个组织专属的审计日志
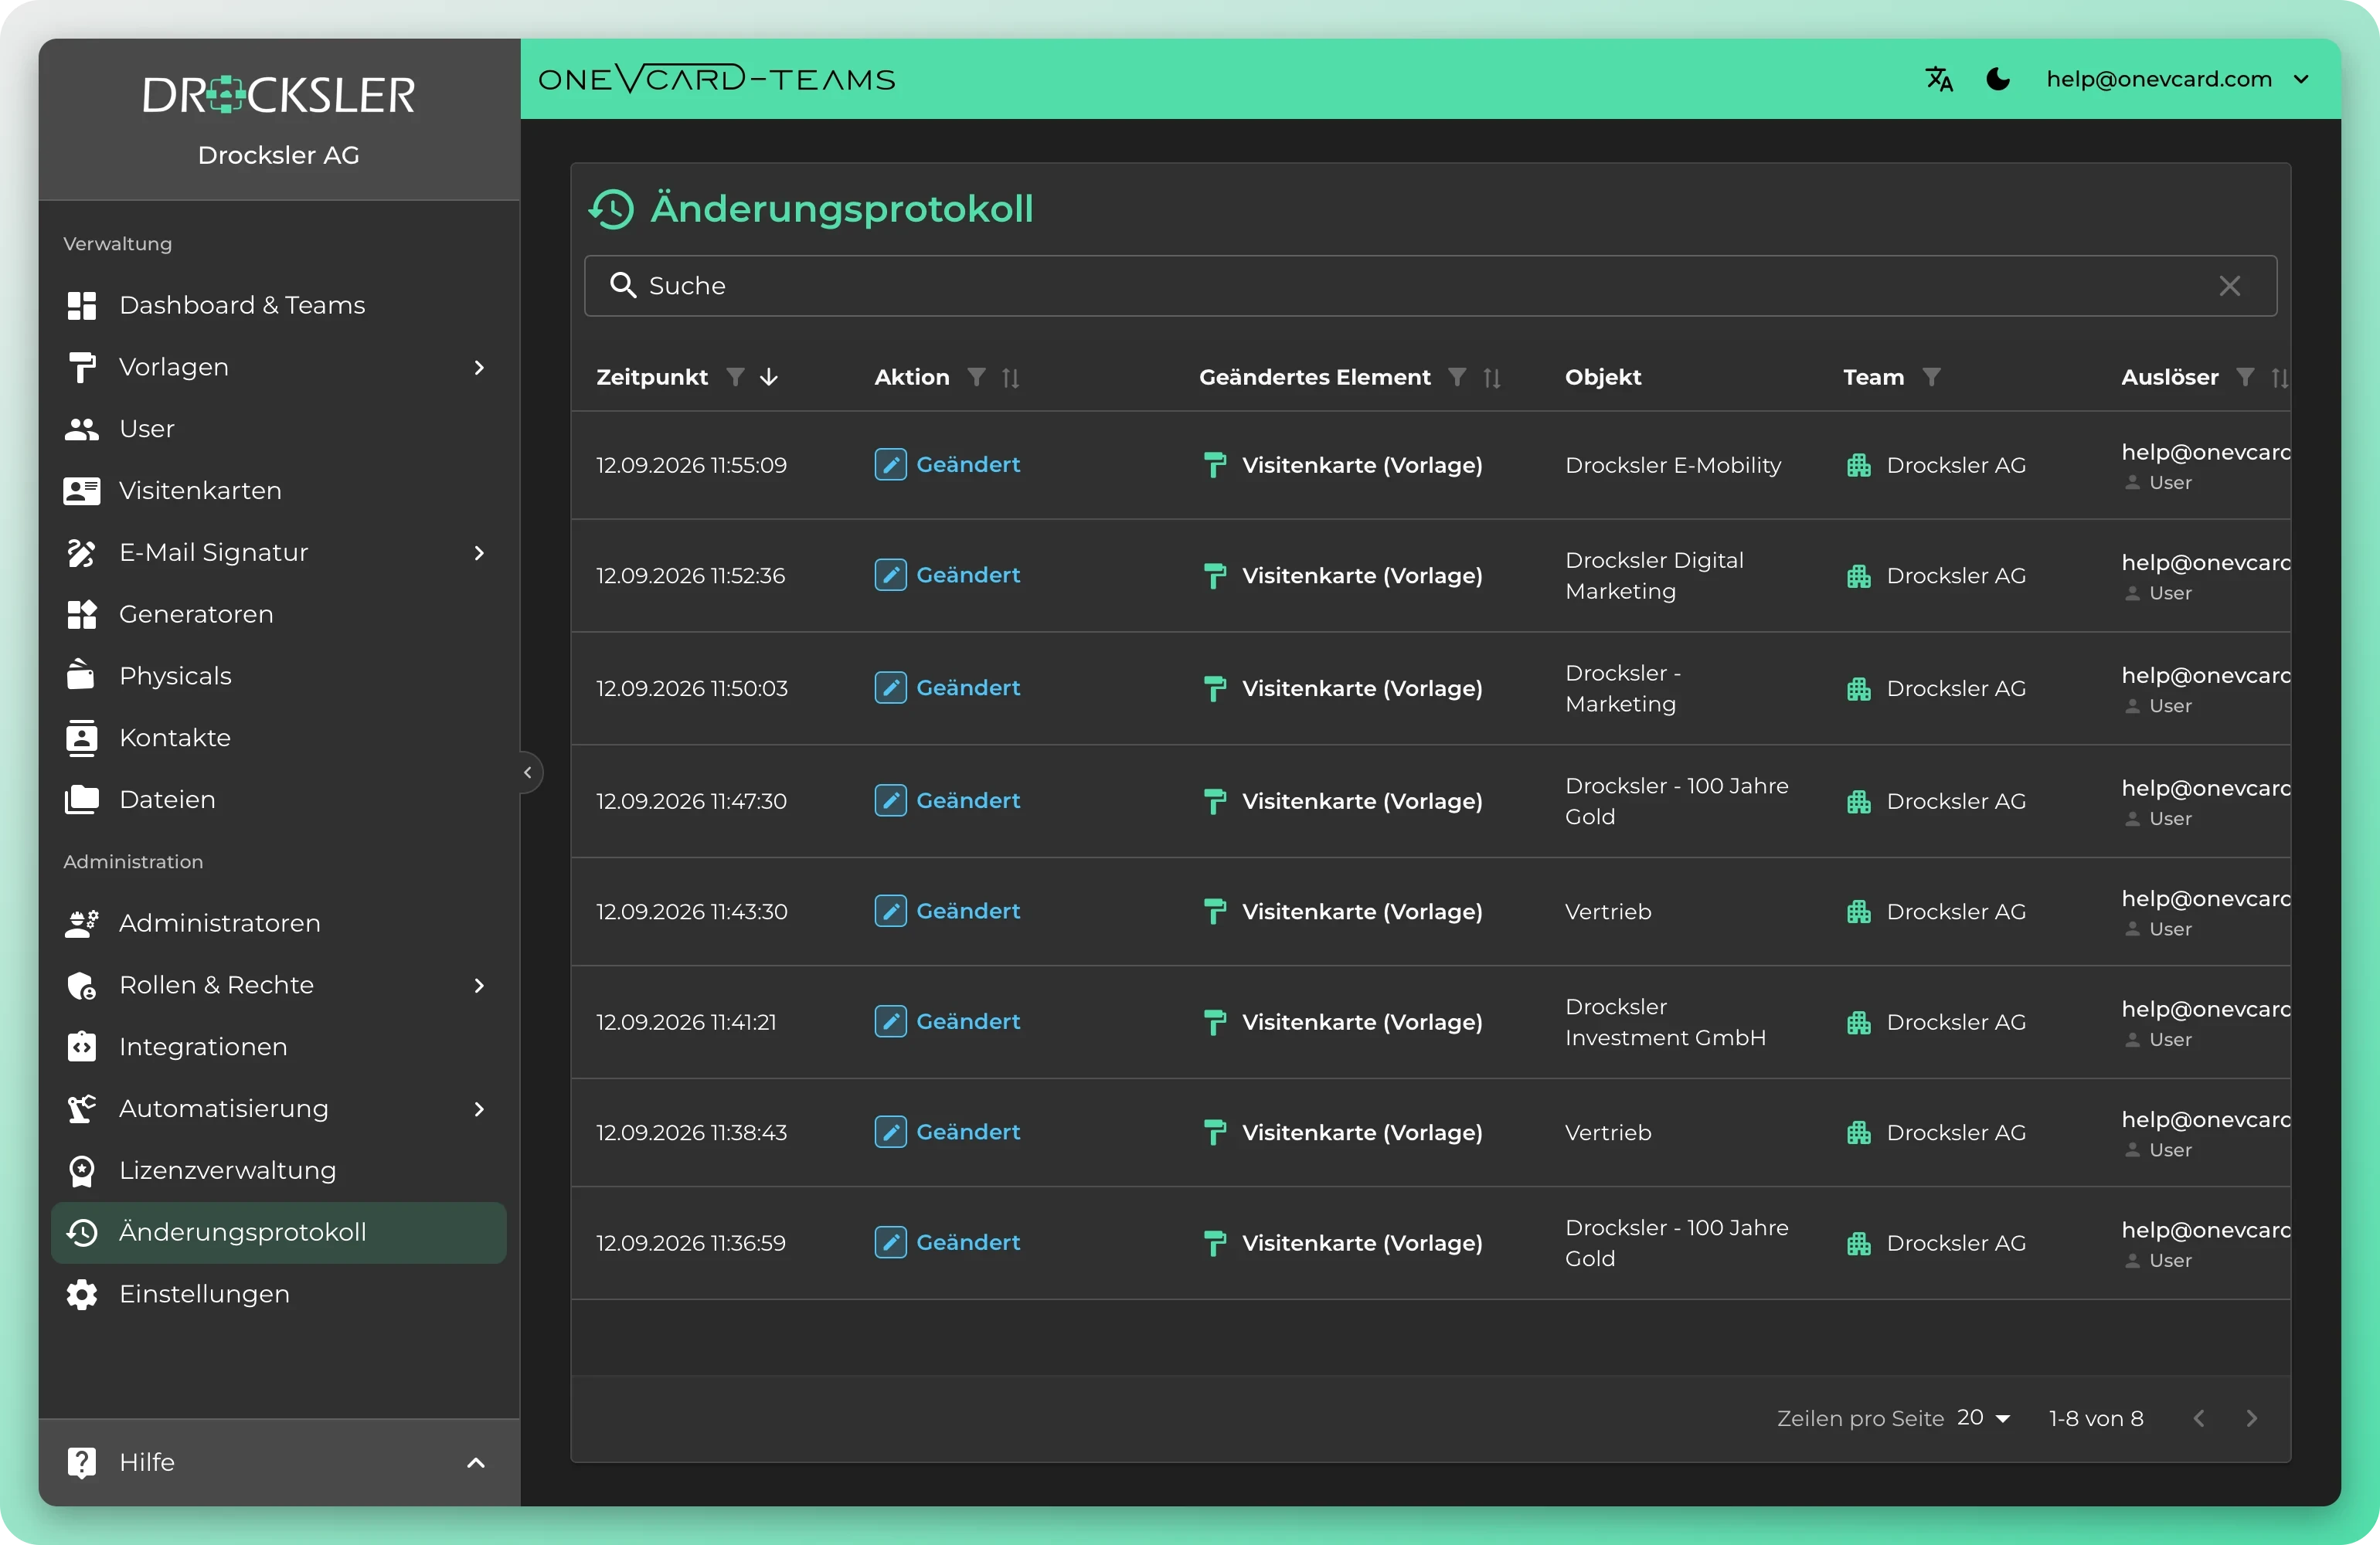
每个组织都会获得专属的审计日志。它可追溯地记录谁在何时进行了哪些更改,例如对角色、权限和设置的更改。这样,您可以随时向 IT 和合规部门证明权限是如何随时间演变的。审计日志仅在 Enterprise 套餐中提供。
- 每个组织一份专属审计日志,与其他组织干净隔离
- 记录谁在何时对角色、权利和设置进行了哪些更改
- 为 IT 治理、审计和合规证明提供可追溯性
- 仅包含于 Enterprise 套餐
来自 IT 和合规部门的常见问题
我可以锁定单个字段,而不仅仅是整个区域吗? ▼
可以。个人资料类别包含独立开关,例如名、姓、电话号码、电子邮件、公司名称、职称、部门、出生日期和地址。您可按角色逐个授予或锁定每个字段,其余则来自模板。
被锁定的字段会向用户显示吗? ▼
这由你来决定。在组织设置中,你可以设定:对于员工没有编辑权限的字段,是让它们保持可见还是隐藏起来。被锁定的管理权限区域同样适用这一规则。
团队角色与组织角色有何区别? ▼
组织角色全局适用,在所有团队中均有效,而团队角色仅在各自的团队中生效。实体产品、文件和联系人/CRM 等某些类别无论如何只能在组织层级设置,并向下传递至各团队。
由谁来决定谁可创建钱包名片或背景? ▼
由专属的生成器权利来处理。您可分别授予用户是否可创建 Apple Wallet 名片、Google Wallet 名片、虚拟背景或锁屏背景,以及他们是否可在钱包设计器中自行设计这些内容。
我如何保护管理本身免受未经授权的更改? ▼
通过组织层级的管理员权限矩阵。您可分别指定谁可管理团队管理员、维护角色与权利、编辑集成和设置、导入用户和模板以及查看配额。
是否有记录谁更改了权限的日志? ▼
有,在 Enterprise 套餐中。每个组织都会获得专属的审计日志,可追溯地记录谁在何时对角色、权利和设置进行了哪些更改。这样,您便能向 IT 和合规部门证明权限是如何随时间演变的。
每位新用户都会自动获得合理的权利吗? ▼
是的。每位新用户都会自动获得默认角色。该角色构成您据以创建更细致权利的进一步角色的基础。
顶尖企业信赖 oneVcard 的数字名片